• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Що робити, якщо Ви потрапляєте під фішинг-атаку? Поради
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Що робити, якщо Ви потрапляєте під фішинг-атаку? Поради

Що робити, якщо Ви потрапляєте під фішинг-атаку? Поради

Семенюк Валентин
06.10.2020
Поширити
5 хв. читання
placeholder

Той факт, що люди ведуться на шахрайство, є, мабуть, найбільшою причиною того, чому такі тактики досі активно застосовуються кіберзлочинцями.

Шахраї, які надсилають сотні тисяч електронних листів, вважають це перемогою, навіть якщо вони вкрали посвідчення однієї людини. Їм не потрібно багато часу, щоб завантажити можливу фішинг-електронну кампанію. Також, на жаль, знайти хоча б одну людину, яка відволікається, серед сотень тисяч людей зовсім не складно.

Чому користувачі все ще попадаються на це?

Люди відволікаються на цифровий шум, з яким стикаються щодня. Ви можете отримати електронний лист від когось, який видає себе представником вашого банку, з проханням підтвердити свої дані для входу, щоб Ви не втратили доступ до свого Інтернет-банківського профілю. Ви можете бути підлітком, якому пропонують “блакитний значок” на популярних платформах соціальних мереж, таких як Twitter, Facebook, TikTok. Або до Вас може звернутися загальний електронний лист, який видає себе за Ваш поштовий сервер, з проханням підтвердити свою реєстраційну інформацію. Якою б не була причина, більшість електронних листів містять відчуття терміновості, що часто змушує навіть технічних фахівців заповнювати шахрайську форму, яка в кінцевому підсумку розкриває інформацію про вхід для кіберзлочинців, пише PandaSecurity.

Якщо в підсумку Ви видаєте свою реєстраційну інформацію і розумієте, що щойно поділилися нею з абсолютно незнайомими людьми, це не обов’язково означає, що для Вас це кінець світу. Однак це справді передбачає, що Ви можете захотіти бути трохи більш зосередженими в майбутньому, і Ви повинні негайно змінити свій пароль, оскільки він щойно був порушений. Це також означає, що Вам варто встановити належний антивірусний захист на підключених пристроях, оскільки програмні рішення високого класу повинні відфільтрувати такі електронні листи ще до того, як вони потраплять у вхідні.
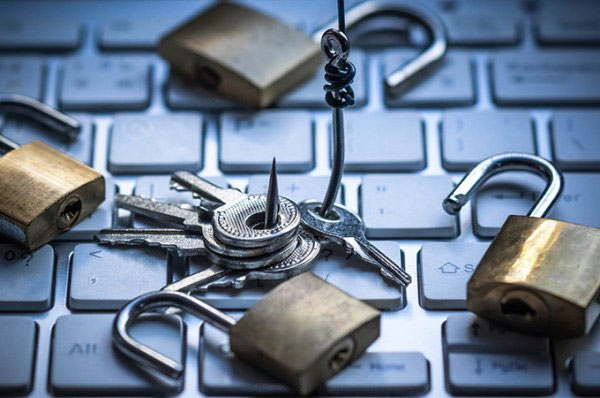
fishing sites

Що станеться, якщо Ви не будете вживати жодних дій?

Вам може здатися, що кіберзлочинці не можуть завдати великої шкоди, маючи Ваш вкрадений пароль від соцмережі, але Ви, швидше за все, помиляєтесь. Вони можуть використовувати його для крадіжки особистих даних, можуть використовувати Ваш профіль у соціальних мережах для розповсюдження шкідливих повідомлень або фальшивих новин, а також можуть змінити Ваш пароль, тому Вас заблокують у власному обліковому записі.

Можливо, Ви використовували ті самі дані в важливих місцях, таких як Ваш логін для входу в банк або державні веб-сайти. Хакери отримували б ці вкрадені дані для входу та намагалися використовувати їх якомога більше, використовуючи їх, щоб можливо розкрити ще більше особистої інформації, яку вони можуть використовувати у зловмисних цілях. Уявіть, якщо хакери мають доступ до Вашого мобільного пристрою, і раптом вони можуть побачити особисту інформацію, таку як відскановані документи, повідомлення, зображення, відео тощо. Це було б катастрофою.
fishing

Радимо звернути увагу на поради, про які писав Cybercalm, а саме:

Шахрайство, оманливий дизайн, або як торгові сайти змушують Вас витрачати більше?

Найпоширеніші схеми кіберзлочинців та способи захисту від них. Поради

Як користуватися спеціальними піктограмами програм на Вашому iPhone та iPad? – ІНСТРУКЦІЯ

Як перемістити програми з бібліотеки додатків на головний екран на iPhone?– ІНСТРУКЦІЯ

Чим Вам загрожує підключення невідомих USB? Поради із захисту

Як зробити Chrome веб-браузером за замовчуванням на iPhone та iPad? – ІНСТРУКЦІЯ

Кібератаки та шкідливі програми – одна з найбільших загроз в Інтернеті. Дізнайтеся з підбірки статей, як виникло шкідливе програмне забезпечення та які є його види, що таке комп’ютерний вірус, про усі види шкідливого ПЗ тощо.

До речі, дослідники розкрили подробиці про критичну уразливість в додатку Instagram для Android, експлуатація якої дозволяла віддаленим зловмисникам перехопити контроль над цільовим пристроєм шляхом відправки спеціально створеного зображення.

Цікаво знати, що кіберполіція затримала злочинну групу, яка за допомогою скімінгових пристроїв виготовляла дублікати банківських карток. Далі з цих карток знімали готівку. За це зловмисникам загрожує до 12 років ув’язнення.

Також після додавання до свого функціоналу аудіо-твітів для iOS у червні, Twitter зараз експериментує з ідеєю дозволити людям записувати та надсилати голосові повідомлення за допомогою прямих повідомлень.

Важливо знати, що хакерам вдалося обійти захист iOS 14 на пристроях, що базуються на процесорі Apple A9.

ТЕМИ:FacebookTikTokTwitterкіберзлочинцісамозахистфішинг
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття placeholder Як “приклеїти” нотатки на екран Вашого iPhone? – ІНСТРУКЦІЯ
Наступна стаття placeholder Що таке зловмисне програмне забезпечення для майнінгу криптовалют?

В тренді

AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Як захистити підлітків від інтернет-шахраїв
Кібербезпека

Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам

16.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Схеми шахрайства в інтернеті: найпоширеніші види і як їх розпізнати
Кібербезпека

Схеми шахрайства в інтернеті: найпоширеніші види і як їх розпізнати

07.10.2026
Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій
Кібербезпека

Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій

06.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?