Російське державне хакерське угруповання Star Blizzard розсилає фальшиві запрошення на конференції та заходи, щоб змусити жертв встановити бекдор на компʼютери з Windows. Про це йдеться у звіті Microsoft Threat Intelligence, опублікованому 29 вересня 2026 року.
Під прицілом — українські громадяни та установи, а також міжнародні неурядові організації, аналітичні центри, уряди й фінансові інституції, що політично чи фінансово підтримують Україну. За даними Microsoft, кампанії зачепили понад 100 організацій — переважно у США та Великій Британії. Щонайменше в одному випадку на компʼютер жертви було встановлено бекдор — програму для прихованого віддаленого доступу. Скільки саме організацій зазнали зламу, компанія не розголошує.
Хто стоїть за атаками
У грудні 2023 року спецслужби США, Великої Британії, Австралії, Канади та Нової Зеландії у спільному попередженні заявили, що Star Blizzard майже напевно діє у структурі Центру 18 Федеральної служби безпеки росії. Угруповання також відоме як SEABORGIUM, COLDRIVER, Callisto та TA446. Воно давно викрадає паролі до електронної пошти, видаючи себе за людей, яких знають його жертви.
Ще у 2023 році угруповання використовувало як приманку фальшиві запрошення на конференції: спершу листувалося з ціллю і лише потім надсилало шкідливе посилання. У 2026 році воно вперше перейшло від поодиноких точкових атак до масових розсилок. Microsoft нарахувала щонайменше 13 таких кампаній, кожна з яких налічувала від десятків до сотень листів, — і це на додачу до звичного для угруповання точкового фішингу.
Україна як полігон
Перші кампанії, у січні та лютому, імітували звернення українських органів влади: користувачам поштового сервісу Ukr.net надходили фальшиві повідомлення про результати податкової перевірки та списання коштів для сплати штрафу. З березня угруповання вийшло за межі України. У Microsoft припускають, що Україна могла слугувати майданчиком для випробування нових можливостей перед атаками на глобальні цілі.
Українська тематика втім не зникла. У липні готелі Києва отримували фальшиві повідомлення про тимчасове відключення водопостачання, а в серпні працівникам міжнародної фінансової організації надсилали нібито платіжне повідомлення.
Microsoft також повʼязує техніки угруповання з червневою кампанією проти українського громадянського суспільства, яку описала Лабораторія цифрової безпеки (Digital Security Lab Ukraine). Починаючи з 10 червня 2026 року зловмисники від імені польського політика Павла Коваля розсилали фальшиві запрошення на Конференцію з питань відновлення України (Ukraine Recovery Conference). Серед адресатів були журналісти, економісти та адвокаційні платформи, які працюють над євроатлантичною інтеграцією, конфіскацією російських активів і притягненням росії до відповідальності за воєнні злочини. Лабораторія не назвала атакувальників і не змогла отримати фінальне корисне навантаження.
Як встановило видання The Hacker News, два індикатори компрометації фігурують і у списку Microsoft, і в червневому звіті: IP-адреса 103.160.59[.]97 та домен secure-dns-hub[.]com. Проте сам по собі цей збіг не доводить, що обидві кампанії провело одне угруповання. За даними Microsoft, домен secure-dns-hub[.]com досі використовується в активних кампаніях.
Від ClickFix до RedFlick
З березня розсилки ведуться з поштових акаунтів, створених на сайтах під керуванням WordPress і cPanel. У Microsoft з високим ступенем упевненості вважають, що угруповання зламало ці сайти саме з цією метою. Раніше зловмисники переважно користувалися безкоштовними поштовими сервісами на кшталт Proton та споживчими акаунтами Microsoft.
Змінився й спосіб зараження. У 2025 році Star Blizzard поширювало шкідливе ПЗ через фальшиві сторінки CAPTCHA, які змушували жертв власноруч запускати команди, — цей метод відомий як ClickFix. Такий ланцюжок вимагав від жертви кількох дій. Цього року угруповання перейшло на техніку, яку Microsoft назвала RedFlick: їй достатньо однієї взаємодії користувача. RedFlick використовує заплановані завдання — задачі, які Windows виконує автоматично, — щоб встановити бекдор CosmicPulse.
Як виглядає приманка
Організаторами заходів у запрошеннях указано відомі аналітичні центри та неурядові організації — зокрема Chatham House, Atlantic Council та Міжнародний інститут стратегічних досліджень (IISS). Чимало листів складено так, ніби вони надходять зсередини організації-цілі.
Перший лист зазвичай не містить вкладень. Якщо адресат відповідає, зловмисники надсилають захищений паролем архів RAR або ZIP, а сам пароль подають у вигляді зображення. Як пояснюють у Лабораторії цифрової безпеки, так шкідливий файл потрапляє лише до тих, хто вже зацікавився, а перший лист без вкладень легко проходить поштові фільтри.
Одна з березневих кампаній працювала інакше. За даними Microsoft, ті, хто відповів на запрошення від імені Atlantic Council, отримали замість бекдору для Windows посилання на DarkSword — набір експлойтів для iPhone. Про березневі листи угруповання з тематикою Atlantic Council, а також про різке зростання обсягів його розсилок повідомляла і компанія Proofpoint.
Trellix виявила чотири такі листи, надіслані 26 березня протягом 66 хвилин. Кожен імітував звернення президента Atlantic Council Фредеріка Кемпе й запрошував адресата, звертаючись до нього на імʼя, на закриту стратегічну дискусію. Серед цілей — посадовці офісу президента однієї з центральноєвропейських країн, міністерства закордонних справ європейської держави, федерального відомства США та європейської аерокосмічної компанії. У тому, що листи вели саме до DarkSword, Trellix упевнена із середнім ступенем: сторінки з експлойтами на момент дослідження вже не працювали, а код експлойта отримати не вдалося.
Як бекдор потрапляє в систему
Microsoft відстежила кілька версій ланцюжка зараження. В усіх атаку запускає файл-ярлик (LNK), замаскований під PDF, а інсталяційний пакет Windows Installer (MSI) створює заплановані завдання.
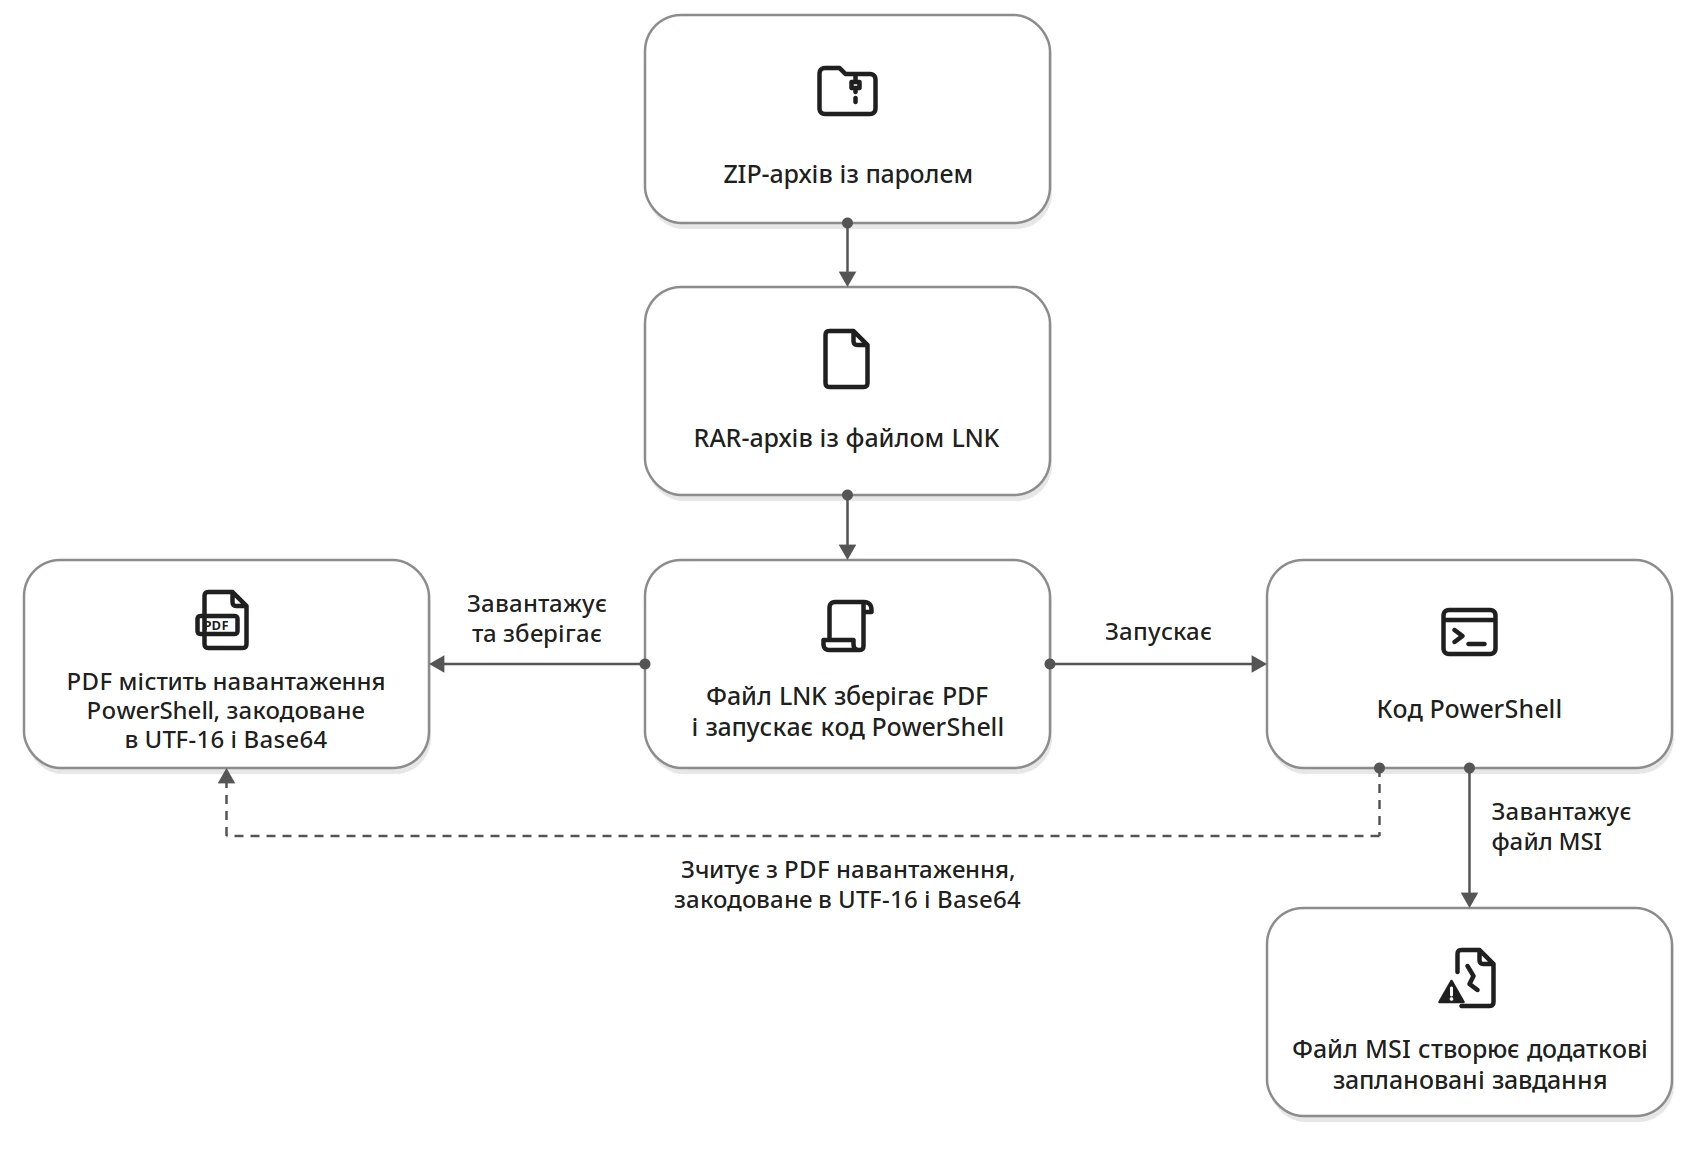
Відкриття ярлика непомітно запускає команди, які завантажують інсталятор з віддаленого сервера. У січні ярлик був схований у файлі віртуального диска VHDX, а прихований скрипт завантажував інсталятор за допомогою програми SSH. У липні ярлик завантажував PDF-файл із прихованою командою, яка намагалася отримати інсталятор.
У версії, зафіксованій у квітні, інсталятор створював три заплановані завдання з назвами, що імітують звичайні мережеві компоненти:
- Internet Quality Test Connection
- Network Configuration Manager
- System Health Monitor
Перше завдання надсилає імʼя компʼютера та імʼя користувача на командний сервер (C2) угруповання і може запускати додатковий код з віддаленого джерела. Друге налаштовує WebDAV — функцію Windows, яка відкриває вебадресу як звичайну папку. Третє за допомогою control.exe — програми Панелі керування Windows — запускає наступний етап атаки з сервера C2.
Цей етап — завантажувач, замаскований під елемент Панелі керування. Він встановлює CosmicPulse — бекдор, написаний на Python. У попередніх звітах цей завантажувач фігурував під назвами NOROBOT та BAITSWITCH.
Що варто перевірити
Microsoft оприлюднила запити для пошуку загроз (hunting queries) та індикатори компрометації, а також рекомендації для державних органів, неурядових організацій та аналітичних центрів, які працюють над політикою щодо України або підтримують її. Компанія також сповіщає клієнтів, яких вважає цілями атак або вже скомпрометованими.
Організаціям, які можуть опинитися під прицілом, радять:
- Перевіряти адреси відправників. У цих кампаніях назва справжньої організації стоїть перед знаком @, а не в домені. За найменших сумнівів варто звʼязатися з відправником за вже відомим номером телефону чи адресою.
- Шукати в системі три згадані вище назви запланованих завдань, а також виявлення Microsoft Defender: Trojan:Script/RedFlick, Backdoor:Script/CosmicPulse та Backdoor:Python/CosmicPulse.
- Розширити часовий діапазон трьох запитів Defender XDR від Microsoft: в опублікованому вигляді вони охоплюють лише останні 7 днів. Розширений пошук (advanced hunting) у Defender зберігає необроблені дані до 30 днів, тож для перевірки з січня потрібні журнали з довшим терміном зберігання — наприклад, у Microsoft Sentinel.
- Блокувати або обмежити вихідні SSH-зʼєднання, які не потрібні для роботи. Січнева версія атаки завантажувала інсталятор саме через SSH.
- Увімкнути правила зменшення поверхні атаки (ASR) у Microsoft Defender, що блокують рідкісні, нові або ненадійні виконувані файли та обфусковані скрипти.
- Використовувати методи входу, стійкі до фішингу, — наприклад, ключі доступу. Угруповання досі краде паролі за допомогою Evilginx — інструмента, який здатен також викрадати сесійні файли cookie й обходити двофакторну автентифікацію.
- Оновити iPhone до iOS 26.3 або новішої версії — вона виправляє всі шість вразливостей, які використовує DarkSword. Для пристроїв, що залишаються на iOS 18, Apple випустила окремі оновлення з виправленнями. Там, де оновлення поки неможливе, Trellix радить увімкнути режим блокування (Lockdown Mode).
Публічний звіт Microsoft не містить конкретних кроків з очищення компʼютера, на якому виявлено ці завдання. Клієнти Defender XDR можуть звернутися до звітів аналітики загроз (threat analytics) компанії — там наведено рекомендовані дії з реагування.