• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    8 простих способів навчити друзів та рідних основам кібербезпеки
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російські хакери атакують державні установи й оборонні компанії в Україні та ЄС
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російські хакери атакують державні установи й оборонні компанії в Україні та ЄС

Російські хакери атакують державні установи й оборонні компанії в Україні та ЄС

Семенюк Валентин
15.05.2025
Поширити
4 хв. читання
Темний прохід між серверними стійками з червоними індикаторами, звисає від’єднаний кабель

Компанія ESET повідомляє про виявлення активності російських кібершпигунів, спрямованої на українські державні установи або оборонні компанії в Болгарії та Румунії з метою викрадення конфіденційних даних із певних облікових записів електронної пошти. Варто зазначити, що деякі з цих оборонних підприємств виробляють зброю радянських часів для відправлення в Україну. Серед інших цілей – уряди країн Африки, ЄС та Південної Америки. За цим, найімовірніше, стоїть пов’язана з росією група кібершпигунів Sednit (також відома як Fancy Bear).

«Минулого року ми зафіксували, як різні уразливості XSS використовувалися під час атак на додаткове програмне забезпечення для вебпошти: Horde, MDaemon та Zimbra. Sednit також почала використовувати новішу уразливість CVE-2023-43770 у Roundcube. Уразливість CVE-2024-11182 у MDaemon, яка наразі виправлена, була «0-денною» уразливістю, найімовірніше, виявлена ​​Sednit, тоді як уразливості для Horde, Roundcube та Zimbra вже були відомі та виправлені», — коментує Метьє Фау, дослідник ESET.
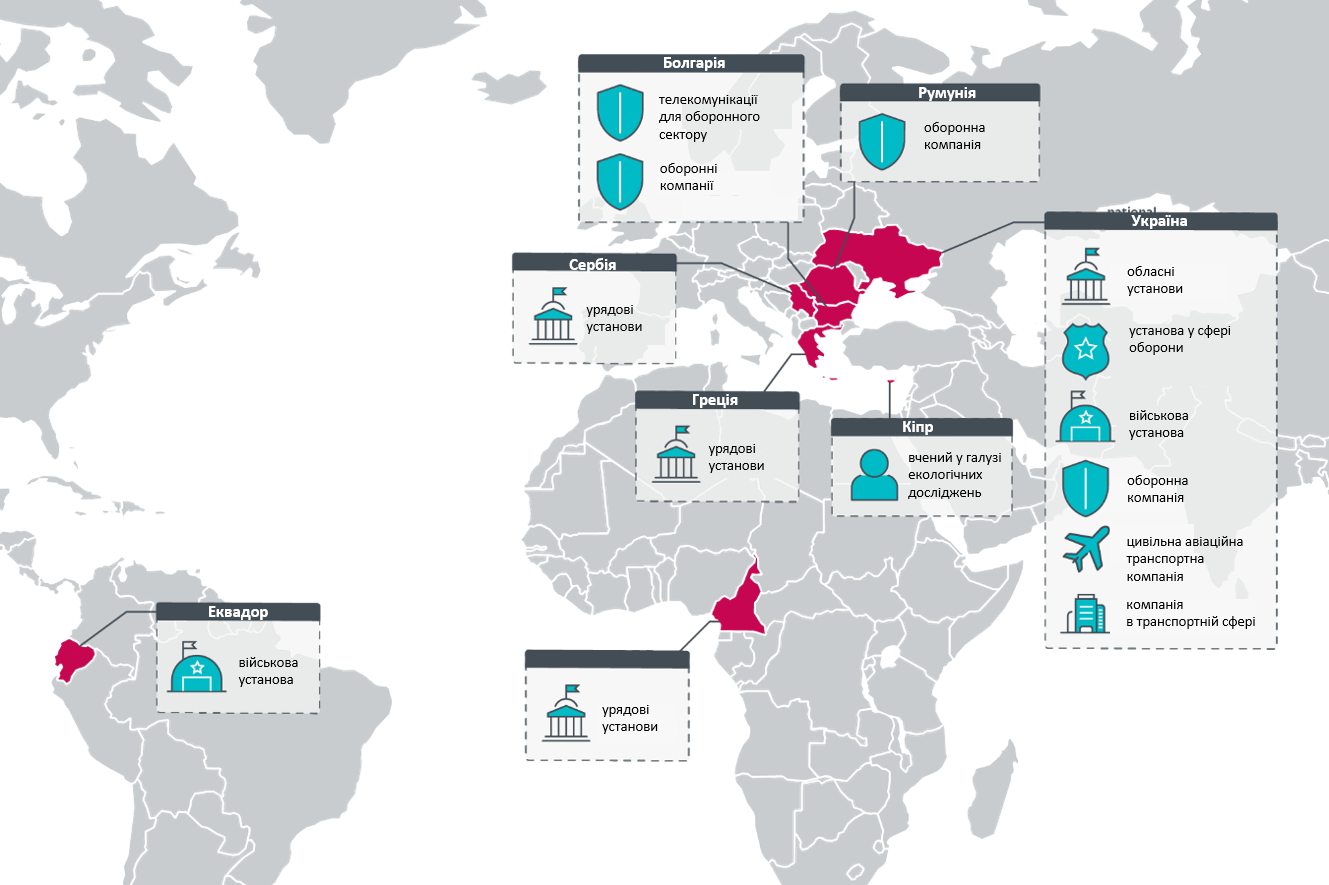
Карта цілей операції RoundPress, згідно телеметрії ESET
Рис.1. Карта цілей операції RoundPress, згідно телеметрії ESET

Як діють зловмисники?

Група Sednit надсилає експлойти XSS електронною поштою, які призводять до виконання шкідливого коду JavaScript у контексті вебсторінки клієнта вебпошти, що працює у вікні браузера. Таким чином, лише дані, доступні з облікового запису жертви, можуть бути прочитані та перехоплені.

Щоб експлойт спрацював, жертва повинна відкрити повідомлення електронної пошти на уразливому порталі вебпошти. Це означає, що електронний лист має обійти будь-яку фільтрацію спаму, а тема має бути достатньо переконливою, щоб спонукати жертву прочитати електронне повідомлення. Саме тому зловмисники використовують у шкідливих листах назви відомих ЗМІ, такі як українське інформаційне видання Kyiv Post або болгарський новинний портал News.bg. Серед заголовків, які використовували шпигуни: «СБУ заарештувала банкіра, який працював на ворожу військову розвідку в Харкові» або «Путін домагається від Трампа прийняття російських умов у двосторонніх відносинах».

Зловмисники запускають компоненти JavaScript SpyPress.HORDE, SpyPress.MDAEMON, SpyPress.ROUNDCUBE та SpyPress.ZIMBRA. Вони здатні викрасти облікові дані, перехоплювати адресну книгу, контакти та історії входів, а також повідомлення електронної пошти. SpyPress.MDAEMON може налаштувати обхід двофакторної автентифікації, зокрема перехоплювати секретний код двофакторної автентифікації та створювати пароль програми, який дозволяє зловмисникам отримати доступ до поштової скриньки з програми.

«Протягом останніх двох років сервери вебпошти, такі як Roundcube та Zimbra, були основною мішенню для кількох шпигунських груп, таких як Sednit, GreenCube та Winter Vivern. Оскільки багато організацій вчасно не оновлюють свої сервери вебпошти, а уразливості активуются віддалено шляхом відправки повідомлень електронної пошти, зловмисникам дуже легко націлюватися на такі сервери для викрадення електронних листів», — пояснює дослідник ESET.

Група Sednit, також відома як APT28, Fancy Bear, Forest Blizzard або Sofacy, діє принаймні з 2004 року. У Міністерстві юстиції США назвали групу однією із відповідальних за злам Національного комітету Демократичної партії (DNC) безпосередньо перед виборами 2016 року у США та пов’язали групу з ГРУ. Також припускають, що група відповідальна за злам глобальної телевізійної мережі TV5Monde, витік електронної пошти Всесвітнього антидопінгового агентства (WADA) та багато інших інцидентів.

Щоб не стати жертвою подібних атак, слід уникати відкриття підозрілих повідомлень чи листів та завантаження невідомих файлів в електронній пошті. Також варто забезпечити потужний кіберзахист організацій, наприклад, за допомогою комплексного рішення ESET PROTECT Elite для запобігання загрозам, їх виявлення та швидкого реагування (XDR), а також управління уразливостями та виправленнями.
ТЕМИ:APT28ESETFancy BearексплойтЕлектронна поштакібератака рфросійські хакеришкідливий код
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Сплативши викуп хакерам, 80% організацій зазнають повторних атак Сплативши викуп хакерам, 80% організацій зазнають повторних атак – ДОСЛІДЖЕННЯ
Наступна стаття Ці розширення для Chrome виглядають легально, але шпигують за користувачами Ці розширення для Chrome виглядають легально, але шпигують за користувачами

В тренді

«Справжня людина» у Zoom: World запустила перевірку учасників відеозустрічей від дипфейків
22.10.2026
Урядові сайти Європи пішли в офлайн
Урядові сайти Європи пішли в офлайн: ШІ допоміг знайти критичні вразливості в PHP
26.10.2026
UAC-0099 і Sandworm разом атакували українську зернову компанію
23.10.2026
Google автоматично додає номер телефону до всіх акаунтів на Android: як це вимкнути й прибрати привʼязку
21.10.2026
Критична вразливість у Signal могла залишати мікрофон увімкненим після завершення дзвінка
23.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій
Кібербезпека

Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій

06.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?