• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Розробник шкідника Raccoon заразив та скомпрометував власний комп’ютер
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Новини / Розробник шкідника Raccoon заразив та скомпрометував власний комп’ютер

Розробник шкідника Raccoon заразив та скомпрометував власний комп’ютер

Побокін Максим
17.08.2021
Поширити
5 хв. читання
placeholder

Розробник шкідливих програм розпочав їх тестування у своїй системі, щоб випробувати нові функції, і дані потрапили на розвідувальну платформу з кіберзлочинності, чим  розкрили інформацію про автора.  Ситуація схожа на якийсь анекдот, але тим не менше, це правда.

За даними BleepingComputer, мова йде про розробника Raccoon – трояна-викрадача інформації, який може збирати дані з десятків програм і збільшує свою популярність протягом останніх двох років.

Під час тестування одного з варіантів викрадача, розробник Raccoon заразив власну систему, що негайно викликало надходження даних на сервер команд та контролю (С2) і далі на форуми з кіберзлочинності. Заражену тестову систему розробника Raccoon було знайдено на платформі Hudson Rock Cavalier – базі даних розвідувальної інформації про кіберзлочинність, яка відстежує зламані машини. Алон Гал, співзасновник і головний директор з технологій Hudson Rock, каже, що кількість жертв Raccoon налічує більше одного мільйона скомпрометованих систем, які відстежуються через Cavalier.

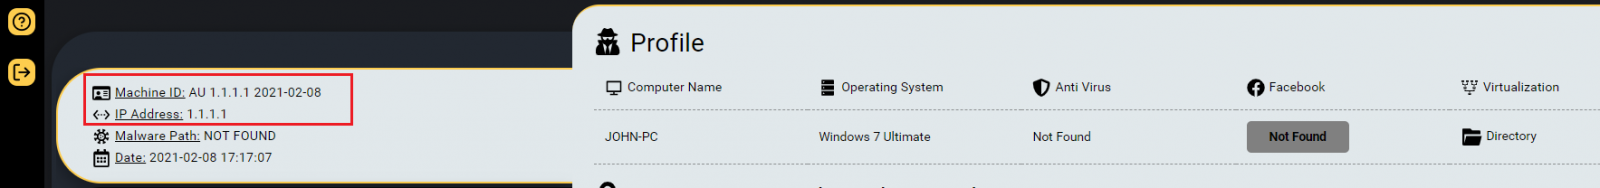
Дослідник розповів, що розробник Raccoon infostealer заразив їх машину у лютому, але залишився непоміченим, оскільки це не викликало інтересу, оскільки це не машина, що належить клієнтам компанії. Він привернув увагу своєю IP -адресою 1.1.1.1, спеціально зміненою на сервері команд та контролю, щоб справжня адреса не була розкрита, каже Гал. Як не дивно, але IP -адреса використовується розпізнавачем Cloudflare Public Domain Name System (DNS).
RaccoonLeak01

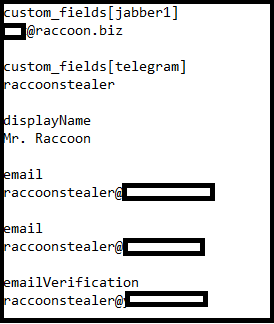
Дані, зібрані з самозараженої системи, показують, що розробник перевірив здатність шкідливого програмного забезпечення вилучати паролі з Google Chrome, що є важливим атрибутом будь-якого викрадача інформації. Додаткова інформація, вилучена з тестового комп’ютера Raccoon, виявила ім’я та кілька електронних адрес, пов’язаних із шкідливим програмним забезпеченням.

На жаль, деталей недостатньо, щоб визначити особу розробника Raccoon. Гал каже, що творець шкідливого програмного забезпечення “ймовірно заразив [машину] навмисно” і був достатньо обережний, щоб видалити деталі, які могли б розкрити, хто він, перш ніж випустити шкідливе програмне забезпечення. Наприклад, адреси електронної пошти, що використовуються для різних послуг, містять  слова “raccoon” чи “raccoonstealer”, що вказує на те, що вони використовуються для спілкування з клієнтами.

Дослідник також знайшов ім’я Бенджаміна Енгеля, хакера з Берліна та головного героя німецького хакерського фільму 2014 року “Хто я”.RaccoonLeak02
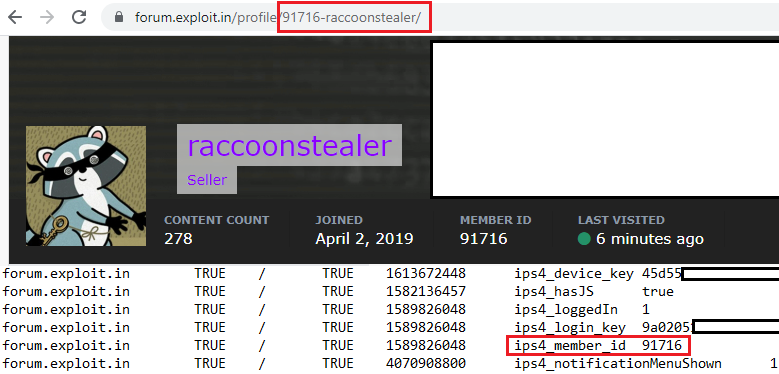
Інші деталі, вибрані з тестової системи, показали, що в тестовому наборі інструментів розробника є файли cookie, які вказують на вхід на російськомовний форум, популярний серед відомих кіберзлочинців.

Гал зміг порівняти ідентифікатор у файлі cookie, створеному під час входу на форум, з ідентифікатором, прикріпленим до облікового запису викрадача Raccoon у спільноті.
RaccoonLeak03
Хоча інформація, зібрана таким чином, не містить натяків, необхідних для того, щоб назвати справжнє ім’я розробника Raccoon, це свідчить про те, що кіберзлочинці також можуть припуститися помилок, і все ще інколи з’являються шанси впіймати їх зненацька.

Радимо звернути увагу на поради, про які писав Cybercalm, а саме:

Телефонне шахрайство: як розпізнати обман та викрити зловмисника?

Платіжна безпека: як вберегтися від шахраїв під час користування онлайн-банкінгом?

Як автоматично пересилати певні електронні листи в Gmail? – ІНСТРУКЦІЯ

Що таке Google Tensor і як він покращить майбутні смартфони? ОГЛЯД

Як заблокувати спам на Google Диску? ІНСТРУКЦІЯ

До речі, Apple скануватиме фото в iPhone користувачів, щоб захистити дітей від насильства. Про це заявив сам американський технологічний гігант.

Виявлено спосіб, що дозволяє користувачам Telegram для Mac назавжди зберігати повідомлення, які повинні самі знищуватися і переглядати їх без відома відправника. Уразливість виправити неможливо.

Зверніть увагу, шахрайську схему з виманювання даних платіжних карт українців вигадали зловмисники, створивши фейкову сторінку у Facebook та фейковий сайт ТСН. Довірливих користувачів змушували вказувати дані своїх платіжних карток.

Окрім цього, Windows 11 може вийти раніше, ніж Ви думали. Майкрософт була щедрою з інформацією про Windows 11, за значним винятком є ​​дата виходу. Однак компанія могла ненароком відкрити вікно випуску за жовтень, завдяки деяким документам підтримки Intel та Microsoft, виявленим BleepingComputer.

Також якщо Ви регулярно пересилаєте повідомлення на інший обліковий запис електронної пошти, чому б не автоматизувати це завдання? Використовуючи зручну функцію фільтрування в Gmail, Ви можете автоматично пересилати певні електронні листи, коли вони потраплять у Вашу поштову скриньку.


ТЕМИ:Безпека данихвикрадення данихкібершпигунствотроянхакеришпигунське ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття placeholder Майнер “навчився” оптимізовувати налаштування комп’ютерів для видобутку криптовалюти
Наступна стаття placeholder У Facebook з’явилося наскрізне шифрування для голосових та відеодзвінків

В тренді

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Star Blizzard атакує організації, повʼязані з Україною: фейкові запрошення на заходи ведуть до бекдору CosmicPulse
Новини

Star Blizzard атакує організації, повʼязані з Україною: фейкові запрошення на заходи ведуть до бекдору CosmicPulse

30.09.2026
RatHat: шкідливе ПЗ зі штучним інтелектом захоплює контроль над Android-смартфонами
Новини

RatHat: шкідливе ПЗ зі штучним інтелектом захоплює контроль над Android-смартфонами

21.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?