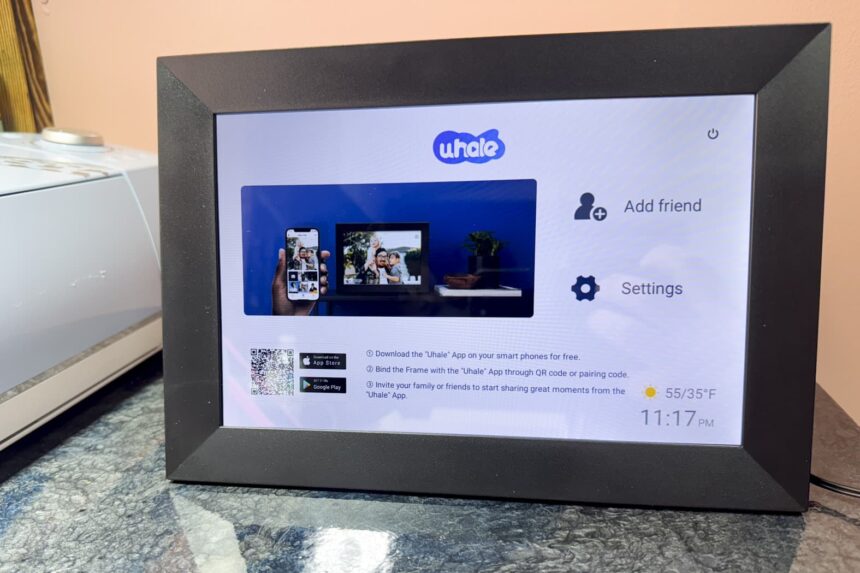
Цифрові фоторамки Uhale на базі Android мають критичні вразливості безпеки, а деякі з них автоматично завантажують і виконують шкідливе програмне забезпечення під час кожного запуску системи, — повідомляє BleepingComputer.
Виявлення загроз у популярних пристроях
Компанія Quokka, що спеціалізується на мобільній безпеці, провела детальний аудит безпеки додатка Uhale і виявила ознаки зв’язку з сімействами шкідливого ПЗ Mezmess та Vo1d.
Дослідники повідомили про проблеми китайській компанії ZEASN (нині “Whale TV”), яка розробляє платформу Uhale для цифрових фоторамок різних брендів. Однак жодної відповіді на численні повідомлення, надіслані з травня, не надійшло.
Автоматичне завантаження шкідливого ПЗ
Найбільш тривожний висновок дослідження: багато проаналізованих фоторамок Uhale завантажують шкідливі файли з китайських серверів одразу після увімкнення.
“Під час запуску багато досліджуваних пристроїв перевіряють наявність оновлень і встановлюють версію додатка Uhale 4.2.0”, — зазначають дослідники Quokka у звіті. “Потім пристрій встановлює цю нову версію і перезавантажується. Після перезавантаження оновлений додаток Uhale ініціює завантаження та виконання шкідливого програмного забезпечення”.
Завантажений JAR/DEX файл зберігається в директорії додатка Uhale і запускається при кожному наступному завантаженні системи.
Критичні недоліки безпеки
Досліджувані пристрої мали вимкнений модуль безпеки SELinux, root-доступ за замовчуванням, а багато системних компонентів були підписані тестовими ключами AOSP.
Дослідники знайшли докази зв’язку завантажених файлів з ботнетом Vo1d та сімейством шкідливого ПЗ Mzmess на основі префіксів пакетів, назв рядків, кінцевих точок, процесу доставки та розташування артефактів. Проте залишається незрозумілим, як саме пристрої були інфіковані.
Seventeen вразливостей виявлено
Окрім проблеми автоматичного завантаження шкідливого ПЗ, яка спостерігалася не на всіх фоторамках Uhale, дослідники виявили понад десяток додаткових вразливостей.
Серед 17 проблем безпеки, про які Quokka повідомляє у звіті (11 з них отримали CVE-ідентифікатори), найбільш критичні:
- CVE-2025-58392 / CVE-2025-58397 — небезпечна реалізація TrustManager дозволяє атаки “людина посередині” з впровадженням підроблених зашифрованих відповідей, що призводить до виконання довільного коду з правами root на уражених пристроях
- CVE-2025-58388 — процес оновлення додатка передає неперевірені назви файлів безпосередньо в команди shell, що дозволяє впроваджувати команди та віддалено встановлювати довільні APK
- CVE-2025-58394 — усі протестовані пристрої постачаються з вимкненим SELinux, мають root-доступ за замовчуванням і використовують публічні тестові ключі AOSP, тобто є повністю скомпрометованими “з коробки”
- CVE-2025-58396 — попередньо встановлений додаток відкриває файловий сервер на TCP-порті 17802, який приймає завантаження без автентифікації, дозволяючи будь-якому хосту в локальній мережі записувати або видаляти довільні файли
- CVE-2025-58390 — WebViews додатка ігнорують помилки SSL/TLS і дозволяють змішаний контент, що дає зловмисникам можливість впроваджувати або перехоплювати дані на пристрої для фішингу чи підміни контенту
- Жорстко закодований AES-ключ (DE252F9AC7624D723212E7E70972134D) для дешифрування відповідей sdkbin
Кілька моделей містять компоненти оновлення Adups та застарілі бібліотеки. Додаток також використовує слабкі криптографічні шаблони та жорстко закодовані ключі, що створює ризики для ланцюга постачання.
Масштаби проблеми
Оскільки більшість цих продуктів продаються під різними брендами без згадки про використовувану платформу, важко оцінити точну кількість потенційно уражених користувачів.
Додаток Uhale має понад 500 тисяч завантажень у Google Play і 11 тисяч відгуків користувачів в App Store. Фоторамки бренду Uhale на Amazon мають майже тисячу відгуків користувачів.
Ризики для користувачів та домашніх мереж
Заражені цифрові фоторамки становлять серйозну загрозу не лише для особистих даних, але й для всієї домашньої мережі. Оскільки ці пристрої часто розміщують у вітальнях, спальнях та інших приватних зонах, вони можуть:
- Записувати аудіо через вбудовані мікрофони
- Відстежувати мережевий трафік інших пристроїв
- Служити проксі-сервером для незаконної діяльності
- Збирати інформацію про розпорядок дня користувачів
- Надавати зловмисникам доступ до інших IoT-пристроїв у мережі
Особливо небезпечним є те, що багато користувачів навіть не підозрюють про наявність цих функцій у своїх фоторамках, оскільки пристрої продовжують виконувати свою основну функцію відображення зображень.
Рекомендації експертів з кібербезпеки
Фахівці Quokka та інші експерти з кібербезпеки рекомендують користувачам вжити наступних заходів:
Негайні дії:
- Відключити всі фоторамки Uhale від мережі Wi-Fi
- Перевірити мережевий трафік на предмет підозрілої активності
- Змінити паролі від Wi-Fi та інших мережевих пристроїв
- Провести сканування всіх пристроїв у домашній мережі
Довгострокові рішення:
- Замінити заражені пристрої на альтернативи від перевірених виробників
- Налаштувати мережеву сегментацію для IoT-пристроїв
- Регулярно моніторити мережевий трафік
- Встановити додаткові засоби захисту на рівні маршрутизатора
Реакція виробника та регуляторів
На момент публікації дослідження компанія Uhale не надала офіційних коментарів щодо виявлених вразливостей. Спроби дослідників зв’язатися з виробником через офіційні канали не увінчалися успіхом.
Регулятори в різних країнах розглядають можливість заборони продажу цих пристроїв до усунення критичних вразливостей. Деякі онлайн-платформи вже почали видаляти оголошення про продаж фоторамок Uhale зі своїх каталогів.
Цей інцидент підкреслює важливість ретельної перевірки IoT-пристроїв перед їх підключенням до домашньої мережі. Експерти радять користувачам віддавати перевагу продукції відомих брендів з хорошою репутацією в сфері кібербезпеки та регулярно оновлювати прошивку всіх підключених пристроїв.