• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Китайські хакери використали ШІ Anthropic для кібершпигунства проти 30 цілей
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Китайські хакери використали ШІ Anthropic для кібершпигунства проти 30 цілей

Китайські хакери використали ШІ Anthropic для кібершпигунства проти 30 цілей

Олена Кожухар
ByОлена Кожухар
Багато років працюю в журналістиці. Пишу гайди та поради, технічні лайфхаки, інструкції з налаштувань та використання пристроїв.
15.11.2025
Поширити
5 хв. читання
Китайські хакери використали ШІ Anthropic для кібершпигунства проти 30 цілей

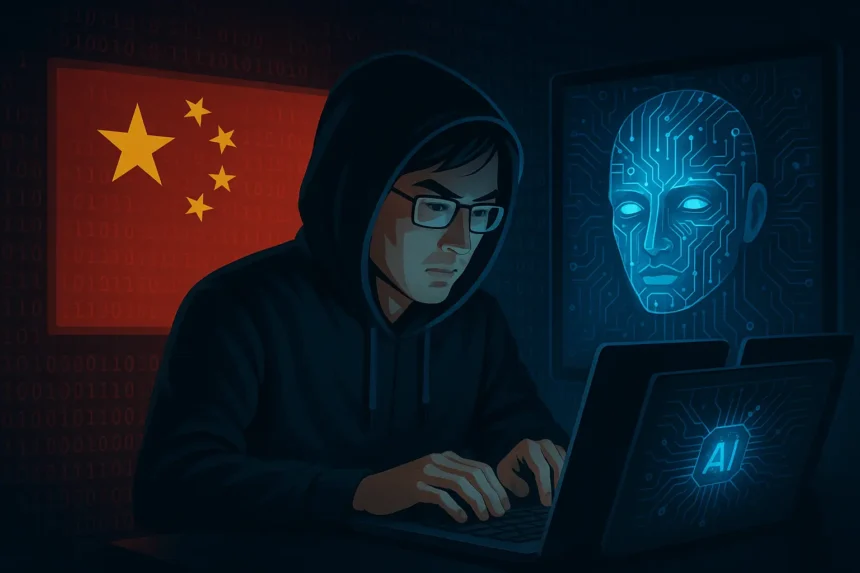
Компанія Anthropic повідомила про тривожний випадок використання її штучного інтелекту китайськими державними хакерами для проведення кібератак. За даними компанії, зловмисники змогли автоматизувати щонайменше 80% своєї хакерської кампанії, спрямованої проти приблизно 30 глобальних цілей.

Зміст
  • Масштаби операції
  • Принципи роботи ШІ-атаки
  • Етапи атаки
  • Наслідки для кібербезпеки

Це перша документована кампанія кібершпигунства, в якій штучний інтелект виконував операції практично автономно. Атака, здійснена в середині вересня 2025 року, продемонструвала якісно новий рівень загрози в галузі кібербезпеки.

Масштаби операції

За висновками розслідування Anthropic, зловмисники — ймовірно, китайська державна хакерська група — маніпулювали інструментом Claude Code для проникнення приблизно в 30 організацій по всьому світу. Серед цілей були великі технологічні компанії, фінансові установи, підприємства хімічної промисловості та урядові агенції. Атакувальникам вдалося успішно зламати кілька з них.

Виявивши підозрілу активність, Anthropic негайно розпочала розслідування. Протягом наступних десяти днів компанія встановила повний масштаб операції, заблокувала виявлені облікові записи, повідомила постраждалі організації та координувала дії з правоохоронними органами.

Принципи роботи ШІ-атаки

Кібератака використовувала три ключові можливості сучасних ШІ-моделей, які стали доступними лише протягом останнього року:

Висока продуктивність. Моделі досягли рівня розвитку, коли можуть виконувати складні інструкції та розуміти контекст для виконання надзвичайно складних завдань. Зокрема, їхні навички програмування роблять їх ефективним інструментом для кібератак.

Автономність. ШІ-моделі можуть працювати як агенти — тобто виконувати дії у циклі, поєднувати завдання та приймати рішення з мінімальним втручанням людини.

Інструментарій. Моделі мають доступ до широкого спектру програмних інструментів, включно з пошуком в інтернеті, отриманням даних та спеціалізованим програмним забезпеченням для злому паролів і сканування мереж.

Етапи атаки

На першому етапі оператори-люди обрали цілі та розробили систему автоматизованого проникнення, яка використовувала Claude Code для виконання операцій. Щоб обійти вбудовані в Claude засоби безпеки, зловмисники розбивали атаки на дрібні, нешкідливі на вигляд завдання, які ШІ виконував без розуміння їх справжньої мети. Крім того, вони повідомляли Claude, що він використовується легітимною компанією кібербезпеки для оборонного тестування.

На наступних етапах Claude Code аналізував системи організацій-цілей, виявляв найцінніші бази даних, шукав уразливості в системах безпеки та самостійно писав експлойт-код. ШІ збирав облікові дані для отримання доступу, викрадав великі обсяги конфіденційних даних, класифікував їх за розвідувальною цінністю, створював бекдори та готував детальну документацію атаки для операторів.

В цілому, штучний інтелект виконував 80-90% роботи кампанії, а втручання людини потрібне було лише у 4-6 критичних точках прийняття рішень. На піку атаки ШІ робив тисячі запитів, часто кілька за секунду — швидкість, яку жодна команда хакерів-людей не змогла б досягти.

За інформацією Anthropic, китайські хакери цілеспрямовано використовували можливості штучного інтелекту для:

  • Автоматизації процесу написання шкідливого коду
  • Прискорення аналізу вразливостей у цільових системах
  • Оптимізації методів проникнення в захищені мережі
  • Покращення техніки приховування слідів атак

Наслідки для кібербезпеки

Виявлена атака підтверджує різке зниження порогу входу для проведення складних кібероперацій. З правильними налаштуваннями навіть менш досвідчені та ресурсні групи тепер можуть виконувати масштабні атаки, які раніше вимагали цілих команд кваліфікованих спеціалістів.

Це якісна зміна порівняно з попередніми випадками зловживань ШІ, про які Anthropic повідомляла влітку 2025 року: тоді люди активно керували операціями, тоді як у новій кампанії участь людини була мінімальною, незважаючи на значно більший масштаб.

Anthropic наголошує, що ті самі можливості Claude, які використовуються для атак, є критично важливими для захисту від них. Компанія застосовувала власну ШІ-модель для аналізу величезних обсягів даних під час розслідування цієї атаки.

Фахівці з кібербезпеки рекомендують організаціям терміново впроваджувати ШІ для оборони — зокрема для автоматизації центрів операцій безпеки, виявлення загроз, оцінки вразливостей та реагування на інциденти. Розробникам слід посилювати засоби захисту у своїх ШІ-платформах для запобігання зловживанням.

Повний звіт про розслідування доступний на сайті Anthropic.
ТЕМИ:AnthropicClaudeдержавні хакерикібершпигунствоКитайкитайські хакериШтучний Інтелект
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Mozilla представила AI Window — новий інтелектуальний режим перегляду для Firefox Mozilla представила AI Window — новий інтелектуальний режим перегляду для Firefox
Наступна стаття Популярні цифрові фоторамки на Android завантажують шкідливе ПЗ при запуску Популярні цифрові фоторамки на Android завантажують шкідливе ПЗ при запуску

В тренді

Що таке глибоке навчання (deep learning): як працюють нейронні мережі і де їх застосовують
27.10.2026
UAC-0099 і Sandworm разом атакували українську зернову компанію
23.10.2026
Ключі захисту Інтернету
Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
22.10.2026
«Справжня людина» у Zoom: World запустила перевірку учасників відеозустрічей від дипфейків
22.10.2026
курсор навівся на кнопку налаштувань на екрані комп’ютера
Як змінити колір і розмір курсора миші у Windows 11 і Windows 10
25.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Урядові сайти Європи пішли в офлайн
Новини

Урядові сайти Європи пішли в офлайн: ШІ допоміг знайти критичні вразливості в PHP

26.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
Огляди

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку

19.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
Сервіси

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge

18.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
Новини

AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку

16.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?