• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Атака Voldemort запускає безфайлове шкідливе програмне забезпечення
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Атака Voldemort запускає безфайлове шкідливе програмне забезпечення

Атака Voldemort запускає безфайлове шкідливе програмне забезпечення

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
16.09.2024
Поширити
4 хв. читання
Атака Voldemort запускає безфайлове шкідливе програмне забезпечення

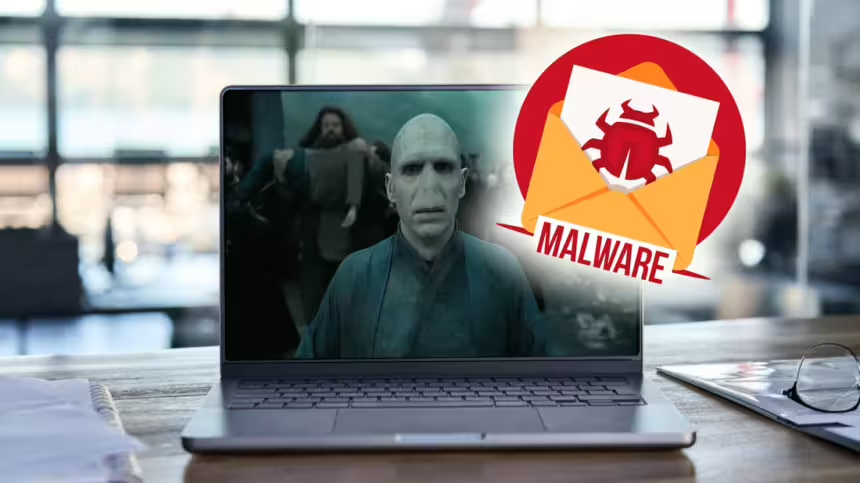
Легенда про Того-Кого-Не-Можна-Називати може бути правдивою лише в книзі про Гаррі Поттера, але його вплив зумів вирватися в реальний світ. Не як чарівник, а як неприємне шкідливе програмне забезпечення. Але що таке безфайлове шкідливе програмне забезпечення Voldemort і як ви можете захиститися від нього?

Зміст
  • Що таке безфайлове шкідливе програмне забезпечення?
  • Як працює шкідливе програмне забезпечення Voldemort?
  • Як захиститися від шкідливого програмного забезпечення Voldemort

Що таке безфайлове шкідливе програмне забезпечення?

Шкідливе програмне забезпечення Voldemort настільки неприємне через те, як воно працює. Це безфайлове шкідливе програмне забезпечення, що означає, що після активації воно не завантажує жодних додаткових файлів. Замість цього шкідливе програмне забезпечення завантажується безпосередньо в пам’ять комп’ютера. Звідти воно може миттєво запускатися, не вимагаючи введення даних, що ускладнює його виявлення антивірусними програмами.

Як працює шкідливе програмне забезпечення Voldemort?

Електронний лист Voldemort

Як повідомляє Proofpoint, атака Voldemort починається з шахрайського електронного листа, який розсилається компаніям. Цей лист видає себе за податковий орган країни одержувача і повідомляє, що відбулися зміни в подачі податкових декларацій. Жертву закликають перейти за посиланням, щоб дізнатися більше.

Замаскований файл Voldemort LNK, що видається за PDF

Після переходу за посиланням веб-сайт перевіряє, чи працює жертва під управлінням Windows. Якщо так, він завантажує на її комп’ютер LNK-файл і маскує його під PDF. Самі по собі LNK-файли не є шкідливими, але їх можна запрограмувати так, щоб вони вказували PowerShell на виконання зловмисних дій.

Цей конкретний LNK налаштований на запуск безфайлового шкідливого програмного забезпечення, яке збирає дані з цільового комп’ютера. Потім інформація надсилається до Google Таблиці, щоб хакери могли використовувати її на свій розсуд.

Як захиститися від шкідливого програмного забезпечення Voldemort

На щастя, захиститися від Voldemort досить просто. Швидше за все, ви зіткнетеся з ним, тільки якщо працюєте в бізнесі і обробляєте електронну пошту компанії.

Якщо ви отримали листа від людини, яка стверджує, що вона представляє податкову службу вашої країни, перевірте всі способи виявлення шахрайських або фішингових листів, перш ніж щось натискати.

Якщо ви випадково завантажили фальшивий PDF-файл, ви можете видалити його, не запускаючи шкідливе програмне забезпечення. Ви можете визначити, чи це підроблений PDF-файл, за маленькою «стрілкою швидкого доступу» внизу ліворуч від іконки. Звичайні PDF-файли не мають такої стрілки, тому що вони не є ярликом – вони справжні. Прихований LNK-файл, з іншого боку, вважається ярликом і має маленьку стрілочку.

Якщо ви випадково запустили фальшивий PDF-файл, ви можете спробувати запустити перевірку на шкідливе програмне забезпечення, щоб перевірити, чи не знайшов його ваш антивірус. Однак безфайлове шкідливе програмне забезпечення розроблене так, щоб бути максимально невидимим, тому найкраще зробити чисту інсталяцію операційної системи, щоб видалити його.

Шкідливе програмне забезпечення Voldemort, можливо, не таке потужне, як магічний темний володар, але воно все одно досить неприємне, а найгірше те, що воно реальне. На щастя, якщо ви не втрачаєте пильність, ви можете від нього захиститися.
ТЕМИ:Windowsбезфайлове шкідливе програмне забезпеченняшкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття PS5 Pro: Що нового пропонує найпотужніша ігрова консоль Sony? PS5 Pro: Що нового пропонує найпотужніша ігрова консоль Sony?
Наступна стаття Штучний інтелект може розвінчати теорії змови краще за людину Штучний інтелект може розвінчувати теорії змови краще за людину
Залиште відгук Залиште відгук

Залиште відгук Скасувати коментар

Ваша e-mail адреса не оприлюднюватиметься. Обов’язкові поля позначені *

Будь ласка поставте оцінку!

В тренді

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
CERT-UA: понад 100 зламаних сайтів показують фальшиву перевірку Cloudflare і заражають компʼютери викрадачем даних LunexStealer
Новини

CERT-UA: понад 100 зламаних сайтів показують фальшиву перевірку Cloudflare і заражають компʼютери викрадачем даних LunexStealer

08.10.2026
Чому небезпечно завантажувати програми з неофіційних джерел і як безпечно встановлювати ПЗ на компʼютер
Кібербезпека

Чому небезпечно завантажувати програми з неофіційних джерел і як безпечно встановлювати ПЗ на компʼютер

06.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?