• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
    Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
    30.10.2026
    Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
    Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
    29.10.2026
    Як перевірити, чи не зламали вебкамеру: ознаки на компʼютері та смартфоні і що робити
    Як перевірити, чи не зламали вебкамеру: ознаки на компʼютері та смартфоні і що робити
    28.10.2026
    Розбитий смартфон на тротуарі поруч із рюкзаком, пляшкою й курткою
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Новий фішинговий трюк з SSO обманює навіть обережних користувачів
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Перевірити сайт або посилання на шахрайство
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Новий фішинговий трюк з SSO обманює навіть обережних користувачів

Новий фішинговий трюк з SSO обманює навіть обережних користувачів

Олена Кожухар
ByОлена Кожухар
Багато років працюю в журналістиці. Пишу гайди та поради, технічні лайфхаки, інструкції з налаштувань та використання пристроїв.
15.12.2025
Поширити
4 хв. читання
Новий фішинговий трюк обманює навіть обережних користувачів SSO

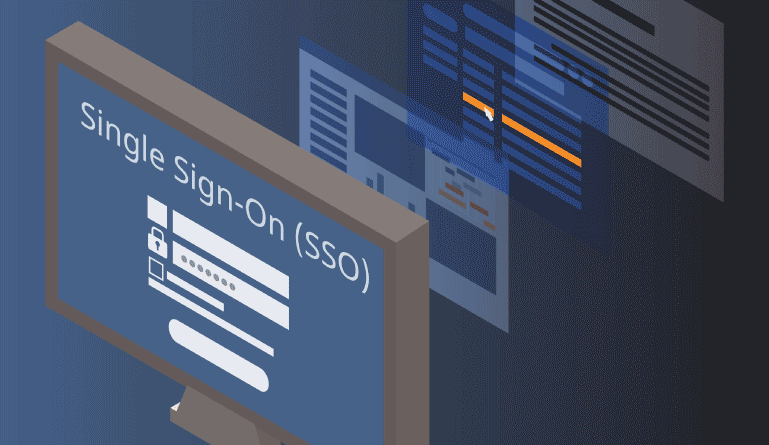
Система Single Sign-On (SSO) стала невід’ємною частиною нашого цифрового життя. Кнопки «Увійти через Google» або «Продовжити з Microsoft» здаються зручними та безпечними, адже ми довіряємо великим технологічним компаніям. Проте кіберзлочинці знайшли спосіб використати цю довіру проти нас самих.

Зміст
  • Як працює фішинг через Single Sign-On
  • Чому навіть обережні користувачі потрапляють у пастку
  • Як захистити себе від SSO-фішингу
  • Простота як найкращий захист

Нова фішингова схема експлуатує саме нашу звичку швидко натискати на знайомі кнопки SSO, не перевіряючи деталей. Це робить вразливими навіть досвідчених користувачів, які зазвичай уважні до підозрілих посилань та електронних листів.

Як працює фішинг через Single Sign-On

Класичний фішинг легко розпізнати: підозрілі домени, граматичні помилки, дивні посилання. Але атаки на SSO використовують легітимні сторінки входу Google, Microsoft або інших провайдерів. Зловмисники створюють фальшиві сайти, які імітують популярні сервіси, а потім інтегрують справжні SSO-кнопки.

Коли ви натискаєте «Sign in with Google» на такому сайті, ви дійсно потрапляєте на автентичну сторінку входу Google. Ви вводите свої облікові дані, проходите двофакторну автентифікацію, і все виглядає абсолютно легітимно. Проблема виникає після успішного входу.

Фішинговий сайт отримує токен доступу від Google, який дозволяє йому діяти від вашого імені. Залежно від того, які дозволи запитує шахрайський додаток, він може отримати доступ до вашої електронної пошти, контактів, файлів у хмарному сховищі або навіть можливість відправляти повідомлення від вашого імені.

Чому навіть обережні користувачі потрапляють у пастку

Ця техніка ефективна з кількох причин. По-перше, ви справді взаємодієте з легітимним сайтом Google або Microsoft, тому всі звичні ознаки безпеки присутні: правильний домен, валідний SSL-сертифікат, знайомий інтерфейс.

По-друге, SSO створено для швидкості та зручності. Ми звикли натискати ці кнопки не замислюючись, особливо коли поспішаємо. Саме цю автоматичну поведінку і експлуатують зловмисники.

По-третє, після входу через SSO користувачі рідко звертають увагу на те, які саме дозволи запитує додаток. Сторінка з дозволами від Google виглядає офіційно, і багато людей просто натискають «Дозволити», не читаючи деталей.

Як захистити себе від SSO-фішингу

Незважаючи на витонченість цієї атаки, захист від неї дивовжайно простий. Ключ — у паузі та уважності перед використанням Single Sign-On на незнайомих сайтах.

Перевіряйте, куди ви входите. Перш ніж натискати кнопку SSO, переконайтеся, що ви довіряєте сайту, на якому перебуваєте. Перевірте URL-адресу в браузері та оцініть, чи виглядає сайт легітимним.

Читайте запити дозволів. Коли Google, Microsoft або інший провайдер SSO показує сторінку з переліком дозволів, які запитує додаток, уважно їх прочитайте. Якщо простий сайт з іграми запитує доступ до вашої електронної пошти та контактів — це червоний прапорець.

Використовуйте SSO вибірково. Не потрібно входити через Google або Microsoft на кожному сайті. Для менш важливих сервісів краще створити окремий обліковий запис з унікальним паролем.

Регулярно перевіряйте підключені додатки. Більшість провайдерів SSO дозволяють переглядати список додатків, які мають доступ до вашого облікового запису. Періодично переглядайте цей список та відкликайте доступ для незнайомих або непотрібних сервісів.

  • Google: перейдіть до налаштувань облікового запису Google та виберіть розділ «Безпека», потім «Сторонні додатки з доступом до облікового запису»
  • Microsoft: відвідайте сторінку облікового запису Microsoft та знайдіть розділ «Конфіденційність» з переліком підключених додатків
  • Apple: у налаштуваннях Apple ID перевірте розділ «Безпека» для перегляду додатків, що використовують Sign in with Apple

Простота як найкращий захист

Іронія ситуації полягає в тому, що хоча ця фішингова техніка використовує сучасні технології автентифікації, захист від неї базується на старих добрих принципах безпеки: не поспішайте, будьте уважні та скептичні.

Single Sign-On залишається зручним та відносно безпечним способом входу, особливо коли він використовується на перевірених платформах. Проблема виникає, коли ми дозволяємо зручності повністю замінити пильність. Кілька секунд на перевірку того, куди ви входите та які дозволи надаєте, можуть врятувати вас від серйозних наслідків компрометації облікового запису.

Пам’ятайте: зловмисники розраховують на вашу поспішність та довіру до знайомих брендів. Не дайте їм цієї переваги.
ТЕМИ:авторизаціябезпарольний вхід
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Розібраний смартфон, знята задня кришка та інструменти на ремонтному килимку Джейлбрейк iPhone: інструмент дослідника чи загроза безпеці
Наступна стаття Google Translate отримав можливості штучного інтелекту Gemini Google Translate отримав можливості штучного інтелекту Gemini

В тренді

Комп’ютерний екран із нав’язливою спливаючою рекламою
Спливаючі вікна з рекламою на Android: звідки беруться і як їх прибрати
27.10.2026
Що таке глибоке навчання (deep learning): як працюють нейронні мережі і де їх застосовують
27.10.2026
Рука тримає пульт дистанційного керування перед розмитим телевізором
Телевізори Samsung без мікрофона можуть «слухати» кімнату через саундбар, стверджує дослідник
30.10.2026
Apple закрила 286 вразливостей в iOS і macOS 27.2 та виправила вже атаковану ваду для старих iPhone на iOS 18
28.10.2026
Ноутбук, смартфон і планшет із іконками синхронізації та захисту даних
Як оновити Chrome на компʼютері, Android та iPhone і перевірити безпеку браузера
28.10.2026

Рекомендуємо

Атака «браузер у браузері»: як фальшиве вікно входу краде ваші паролі
Кібербезпека

Атака «браузер у браузері»: як фальшиве вікно входу краде ваші паролі

11.06.2026
Як встановити ключі доступу в Telegram — ІНСТРУКЦІЯ
Огляди

Ключі доступу проти паролів: чому нова технологія програє звичці

11.03.2026
Windows 11 отримала нативну підтримку сторонніх менеджерів паролів
Кібербезпека

Windows 11 отримала нативну підтримку сторонніх менеджерів паролів

13.11.2025
Dashlane запускає безпарольний вхід у свій менеджер паролів — але є важливі застереження
Новини

Dashlane запускає безпарольний вхід у свій менеджер паролів — але є важливі застереження

21.10.2025

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?