• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Кібершпигуни атакують європейські компанії у секторі БПЛА
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Кібершпигуни атакують європейські компанії у секторі БПЛА

Кібершпигуни атакують європейські компанії у секторі БПЛА

Семенюк Валентин
25.10.2025
Поширити
4 хв. читання
Кібершпигуни атакують європейські компанії у секторі БПЛА

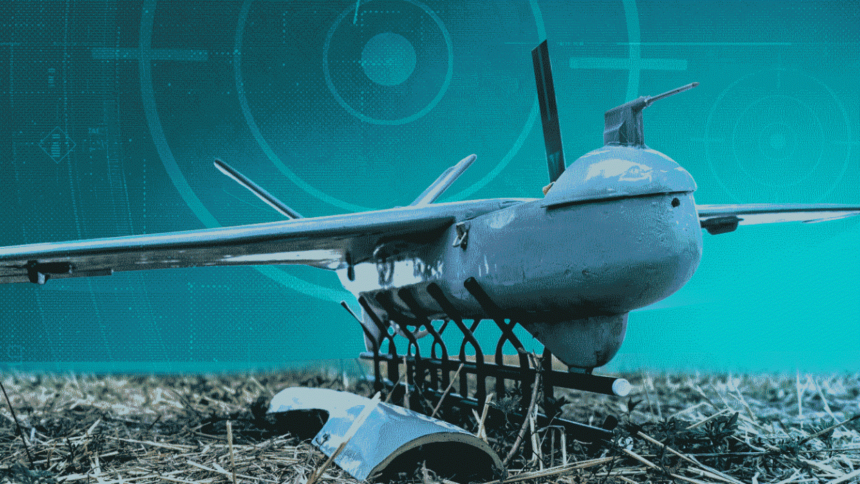
Компанія ESET повідомляє про виявлення нових кібератак групи Lazarus, пов’язаної з Північною Кореєю, на європейські компанії в оборонній промисловості, зокрема у секторі безпілотних літальних апаратів (БПЛА/дронів). Основною метою зловмисників, ймовірно, є викрадення конфіденційної інформації та виробничих ноу-хау.

Атаки були спрямовані на три компанії, що працюють в оборонному секторі Центральної та Південно-Східної Європи. Вони виробляють різні види військової техніки (або її частини), багато з яких наразі використовуються в Україні завдяки військовій допомозі європейських країн. Зловмисники отримали початковий доступ за допомогою соціальної інженерії, а троян віддаленого доступу (RAT) дозволив надати повний контроль над скомпрометованою машиною.

Які методи під час атак використовували кіберзлочинці?

У ході операції під назвою DreamJob кіберзлочинці використовували фальшиву пропозицію роботи для поширення шкідливого програмного забезпечення. Жертва зазвичай отримує документ-приманку з описом вакансії та троян, замаскований під програму для читання PDF-файлів для його відкриття. Дослідники ESET вважають відповідальними за цю діяльність групу кіберзлочинців Lazarus, зокрема через її дії, пов’язані з операцією DreamJob, а також через вибір цілей в Європі, які збігаються з цілями попередніх випадків (аерокосмічна та оборонна галузь, машинобудування).

Ймовірно, зловмисники були зацікавлені ​​в зборі конфіденційної інформації про деякі системи озброєння західного виробництва, які наразі використовуються у російсько-українській війні. Загалом, ці організації беруть участь у виробництві матеріалів, які також виробляє Північна Корея, та, можливо, сподівається їх вдосконалити завдяки крадіжці інтелектуальної власності. Про це свідчать також повідомлення ЗМІ щодо інвестицій Північної Кореї у власні виробничі потужності БПЛА.

«Ми вважаємо, що операція DreamJob, ймовірно, була спрямована – принаймні частково – на крадіжку конфіденційної інформації та виробничих ноу-хау щодо БПЛА. Ми знайшли докази того, що одна з атакованих організацій бере участь у виробництві щонайменше двох моделей БПЛА, які зараз використовуються в Україні, і з якими Північна Корея, можливо, зіткнулася на лінії фронту. Ця організація також бере участь у ланцюжку поставок сучасних дронів, типу літальних апаратів, які Пхеньян активно розробляє», – коментує Пітер Калнаї, дослідник ESET.

Основний компонент ScoringMathTea – це складний троян віддаленого доступу (RAT), який підтримує близько 40 команд. За даними VirusTotal, його перше виявлення можна простежити з Португалії та Німеччини в жовтні 2022 року, де його завантажувач був приманкою для пропозицій роботи на тему Airbus. Відповідно до телеметрії ESET, ScoringMathTea був зафіксований в атаках на індійську технологічну компанію в січні 2023 року, на польську оборонну компанію в березні 2023 року, на британську компанію з промислової автоматизації в жовтні 2023 року та італійську аерокосмічну компанію у вересні 2025 року.

Варто зазначити, що Lazarus (також відома як HIDDEN COBRA) – це APT-група, пов’язана з Північною Кореєю, яка діє щонайменше з 2009 року. Вона відповідальна за гучні інциденти, а її основною кіберзлочинною діяльністю є кібершпигунство, кіберсаботаж та фінансова вигода. Операція «DreamJob» – це кодова назва кампаній Lazarus, які вкористовують переважно соціальну інженерію, зокрема фальшиві пропозиції роботи на престижні або високопосадові посади. Цілями переважно є представники аерокосмічного та оборонного секторів, інженерні та технологічні компанії, а також медіа та розважальний сектор.

Щоб захистити свої пристрої, спеціалісти ESET рекомендують не переходити за невідомими посиланнями та не відкривати підозрілі файли та заманливі електронні листи, завантажувати лише перевірені програми з офіційних магазинів. Крім цього,  на додаток до паролів варто застосовувати багатофакторну автентифікацію для входу в облікові записи та використовувати рішення для захисту корпоративної мережі від різних кіберзагроз.

У разі виявлення шкідливої діяльності у власних IT-системах українські користувачі продуктів ESET можуть звернутися за допомогою до цілодобової служби технічної підтримки за телефоном +380 44 545 77 26 або електронною адресою [email protected].
ТЕМИ:ESETдроникібератакикібершпигунствохакери
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Як розумні гаджети можуть допомогти в офісному переїзді? Як розумні гаджети можуть допомогти в офісному переїзді?
Наступна стаття Хакери заробили $1 024 750 за 73 уразливості нульового дня на Pwn2Own Ireland Хакери заробили $1 024 750 за 73 уразливості нульового дня на Pwn2Own Ireland

В тренді

Урядові сайти Європи пішли в офлайн
Урядові сайти Європи пішли в офлайн: ШІ допоміг знайти критичні вразливості в PHP
26.10.2026
Google автоматично додає номер телефону до всіх акаунтів на Android: як це вимкнути й прибрати привʼязку
21.10.2026
Призначенці Трампа просили кіберагентство США таємно зламати машину для голосування
23.10.2026
Комп’ютерний екран із нав’язливою спливаючою рекламою
Спливаючі вікна з рекламою на Android: звідки беруться і як їх прибрати
27.10.2026
Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
27.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

UAC-0099 і Sandworm разом атакували українську зернову компанію
Новини

UAC-0099 і Sandworm разом атакували українську зернову компанію

23.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
Новини

Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку

19.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
Новини

AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку

16.10.2026
Плаваюча синя клавіатура серед червоних і зелених конвертів біля вікна
Новини

Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції

14.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?