
Дослідники розглянули електронний лист від зловмисника з проханням встановити програмне забезпечення у мережу однієї компанії, яке виявилось шкідливим і мало на меті отримання прибутку. І хоча ця спроба не виявилась успішною, вона показала, наскільки привабливими стали програми-вимагачі.
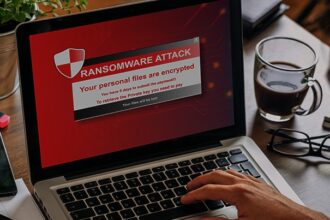
Вимагачі – одна з найбільших загроз кібербезпеки сьогодення для бізнесу, і кіберзлочинці потенційно можуть заробити мільйони доларів у біткойнах за одну успішну атаку, пише ZDNet.
Перспектива швидко заробити великі суми грошей викликає інтерес всієї кіберзлочинної спільноти, від великих угруповань, що спеціалізуються на глобальному використанні програм- вимагачів , до партнерських схем, де особа чи організація може замовити таку програму, як послугу за винагороду.
Це також приваблює кіберзлочинців низького рівня, які бажають отримати якусь винагороду, якщо вони навіть не мають уявлення про те, що роблять.
Дослідники з кібербезпеки компанії Abnormal Security розробили демо програму-вимагач із використанням соціальної інженерії, намагаючись обдурити співробітників, спонукаючи їх встановити програму-вимагач DemonWare у мережу їх організації, в обмін на грошову винагороду.
Програмне забезпечення-вимагач DemonWare – також відоме як Чорне Королівство та DEMON – є однією з найменш складних версій вимагачів, але це не зупинило кіберзлочинців, які намагалися ним скористатися.
Зазвичай зловмисник використовує LinkedIn та іншу загальнодоступну інформацію для ідентифікації цілі і звертається до неї за допомогою електронної пошти, запитуючи, чи хочуть вони встановити програму-вимагач DemonWare у мережу в обмін на мільйон доларів.
Зловмисник залишає адресу електронної пошти та ім’я користувача в Telegram для зацікавлених сторін, з якими вони могли б зв’язатися – що і зробили дослідники, використовуючи вигадану особу, для того щоб дізнатися більше про зловмисників та тих, хто за ними стоїть.
Одразу стало очевидним, що зловмисник-вимагач не є серйозним кіберзлочинцем, бо він швидко погодився знизити запропоновану вартість викупу до 120 000 доларів. Однак для вимагача це все одно були б чималі гроші.
“Як і більшість фінансово мотивованих кіберзлочинців, ця особа просто намагається заробити на цій афері хоч якусь суму грошей. За час нашої розмови він швидко погодився на значно меншу суму викупу, і 100 000, або 1 мільйон доларів для нього було вже не принципово …”, – повідомив ZDNet Крейн Хассольд, директор служби розвідки загроз в Abnormal Security.
Зловмисник стверджував, що особа, відповідальна за встановлення програм-вимагачів у мережі, не буде спіймана, стверджуючи, що DemonWare зашифрує все, включаючи файли відеоспостереження. Дослідники відзначають, що такий підхід демонструє, що зловмисник “не дуже знайомий з цифровою криміналістикою або алгоритмом реагування на інциденти”.
Аналіз файлів, надісланих зловмисником, підтвердив, що він дійсно намагається поширювати робочі версії програм-вимагачів DemonWare. Зловмисник стверджує, що він сам кодував це програмне забезпечення, але це брехня – DemonWare є у вільному доступі для завантаження з GitHub, його фактичний автор розмістив його там, щоб продемонструвати, наскільки легко зробити та використати програму-вимагач.
Блефування зловмисника, ймовірно, є лише частиною спроби переконати людей пройти процес до кінця. За словами злочинця, він успішно спонукав людей до встановлення програм-вимагачів, хоча його слова навряд заслуговують довіри.
Так хто цей зловмисник-вимагач? Використовуючи контактну інформацію електронної пошти та інформації з Telegram, яку він вказав у своєму первинному повідомленні, дослідники змогли відстежити його на веб-сайті для торгівлі валюти Нігерії, а також на російській платформі соціальних медіа. Згодом зловмисник підтвердив, що він нігерієць.
Кіберзлочинці, які працюють у Нігерії, як правило, зосереджують свої зусилля на використанні фішингових програм та зламах ділових електронних листувань (BEC).
“Інформація, що особа, яка стоїть за цими діями – нігерієць, багато що пояснює стосовно тактики, яку він використовує. Протягом багатьох років кіберзлочинці в Нігерії використовували певні методи соціальної інженерії для здійснення різноманітних видів шахрайств, тому логічно, що ця особа намагалась використати усталену тактику для розгортання програм-вимагачів “, – сказав Хассольд.
“Схоже, цей фігурант намагається перейти на побічну програму-вимагача через певну увагу до останніх атак, що були розголошені у засобах масової інформації; проте він адаптував методи впровадження програм- вимагачів, щоб вони відповідали алгоритму дій, до яких він звик”, – додав він.
Щоб запобігти атакам мережі з боку програм-вимагачів чи то через вторгнення ззовні або завдяки інсайдерській інформації – групи захисту інформації повинні обмежити користувачів, якщо вони не мають права адміністратора. Це може сприяти профілактиці запобігання впливу кібератак на облікові записи користувачів, як засіб отримання доступу до ключової інформації.
Регулярне дотримання правил безпеки, застосування багатофакторної автентифікації та зберігання автономних резервних копій також можуть допомогти запобігти атакам вимагачів.
Радимо звернути увагу на поради, про які писав Cybercalm, а саме:
Чому три випадкових слова – це найкращий пароль? ІНСТРУКЦІЯ
Як не стати жертвою програм-вимагачів? ПОРАДИ
Якими будуть нові смартфони Galaxy Z Fold 3 та Z Flip 3? ОГЛЯД
Як уникнути шахрайських схем із використанням deepfake-відео? ПОРАДИ
Навіщо інші антивіруси, якщо у Вас є Windows Defender? ПОРАДИ
Як налаштувати режим “Не турбувати” на телефонах Samsung Galaxy? – ІНСТРУКЦІЯ
Нагадаємо, ізраїльський виробник рішень для верифікації та забезпечення прозорості в мобільних та online-екосистемах GeoEdge повідомив про виявлення першої у світі кібератаки на домашні IoT-пристрої з використанням шкідливої реклами.
Також баг на офіційному сайті виробника автомобілів Ford Motor відкривав конфіденційні дані, доступ до яких міг отримати будь-який хакер. Серед інформації були бази даних клієнтів, відомості про співробітників тощо.
Окрім цього, американська трубопровідна компанія Colonial Pipeline виплатила 4,4 мільйона доларів хакерам, які викрали особисті дані майже 6 тисячам нинішніх та колишніх працівників компанії. Colonial Pipeline була вимушена сплатити викуп через ймовірність загрози газової кризи.
І майже анекдотична ситуація трапилася із розробником шкідливих програм, який розпочав їх тестування у своїй системі, щоб випробувати нові функції, а згодом дані потрапили на розвідувальну платформу хакерів. Мова йде про розробника Raccoon – трояна-викрадача інформації, який може збирати дані з десятків програм.