Восьмисимвольний пароль, складений випадково з великих і малих літер, цифр і спецсимволів, у 2026 році витримує повний перебір приблизно 132 роки. Такий самий пароль лише з малих літер падає приблизно за два тижні, а передбачуваний — за лічені секунди.
Ці розрахунки наводить щорічна таблиця Hive Systems. Нижче — що означають такі цифри, чому довжина важить більше за спецсимволи і як безпечно перевірити власні паролі на надійність та витоки.
Скільки часу потрібно, щоб зламати пароль
Американська компанія з кібербезпеки Hive Systems із 2020 року щороку публікує таблицю, яка показує, скільки часу забере перебір пароля залежно від його довжини та набору символів. Версію 2026 року оприлюднили 14 липня. Розрахунок спирається на реальні заміри: дослідники орендували у хмарі дві машини з вісьмома відеокартами NVIDIA RTX 5090 кожна і перебирали паролі, захищені поширеним алгоритмом хешування bcrypt із коефіцієнтом складності 10. Така «ферма» обробляла близько 138,7 тис. хешів на секунду.
| Випадковий пароль із 8 символів | 2024 | 2025 | 2026 |
|---|---|---|---|
| Цифри, великі й малі літери, спецсимволи | 225 років | 164 роки | 132 роки |
| Лише малі літери | н/д | ≈ 3 тижні | ≈ 2 тижні |
Джерело: Hive Systems, Password Table 2026. Дані 2024 року Hive Systems перерахувала за тими самими налаштуваннями bcrypt для коректного порівняння.
Тенденція очевидна: щороку час злому скорочується приблизно на 20–25%. Паролі від цього не слабшають — просто обладнання, яке можна орендувати для перебору, стає потужнішим і дешевшим. За підрахунками Hive Systems, повний перебір пароля з восьми випадкових малих літер на такій «фермі» обійдеться приблизно у 3400 доларів оренди відеокарт.
Чому блокування після кількох невдалих спроб не рятує
Поширене заперечення: сайти ж блокують вхід після кількох неправильних паролів. Hive Systems пояснює, що таблиця моделює інший сценарій. Зловмисник уже отримав базу даних із хешами паролів унаслідок витоку і перебирає варіанти на власному обладнанні, офлайн. Тут немає ні ліміту спроб, ні блокування, ні сповіщень про підозрілий вхід — лише час.
Дослідники також зазначають, що модель не враховує багатофакторну автентифікацію. Другий фактор не завадить дізнатися пароль із викраденого хешу, але суттєво ускладнить вхід в обліковий запис із цим паролем.
Чому ці цифри — найоптимістичніший сценарій
Таблиця показує максимальний час для паролів, згенерованих випадково. Самі автори дослідження наголошують: люди передбачувані, тож реальні паролі падають значно швидше. Зловмисники починають не з повного перебору, а зі словників, списків популярних паролів і баз попередніх витоків.
У 2026 році Hive Systems уперше заміряла цей сценарій на реальному обладнанні. Одна орендована відеокарта RTX 5090 підібрала пароль, схожий на приклад із таблиці (o#mA24ft), приблизно за три секунди — за умови, що першими перебиралися передбачувані варіанти. Приблизно стільки ж часу знадобилося на пароль «password» зі стандартним словником витоків і правилами модифікації.
Висновок дослідників: якщо пароль уже фігурував у витоку, містить словникові слова або використовується на кількох сайтах, оптимістичні цифри з таблиці до нього не застосовуються.
А штучний інтелект?
ШІ допомагає зловмисникам шукати вразливості та складати фішингові листи, але перебір bcrypt-хешів — це задача обчислювальної потужності, а не «мислення». За даними Hive Systems, ШІ не пришвидшує роботу окремої відеокарти, зате спрощує оренду та координацію кількох машин одночасно — саме тому цьогорічна «ферма» швидша за торішню. Спеціалізовані ШІ-прискорювачі для центрів обробки даних у тестах виявилися не кращими, а часто й повільнішими за ігрові відеокарти.
Що насправді робить пароль надійним
Головний чинник — довжина. Кожен додатковий символ множить кількість можливих комбінацій значно сильніше, ніж ще один тип символів, тому довга парольна фраза надійніша за короткий пароль, який лише виглядає складним. Друга умова — випадковість: фраза з цитати, пісні чи особистих даних не має переваг, які дає довжина.
Цю логіку закріплює і стандарт цифрової ідентифікації NIST SP 800-63B-4, фінальну редакцію якого Національний інститут стандартів і технологій США оприлюднив у серпні 2025 року. Документ адресований сервісам, які перевіряють паролі, і вимагає від них:
- щонайменше 15 символів для пароля, який є єдиним фактором входу, і щонайменше 8 — якщо пароль працює разом із другим фактором;
- підтримувати паролі завдовжки щонайменше 64 символи, пробіли та символи Unicode;
- не вимагати обовʼязкової суміші великих літер, цифр і спецсимволів;
- не змушувати користувачів періодично змінювати пароль — зміна обовʼязкова лише за ознак компрометації;
- перевіряти новий пароль за списком популярних, очевидних і злитих паролів;
- дозволяти менеджери паролів, автозаповнення та вставлення пароля з буфера обміну.
Для користувача з цього випливають три практичні правила: довжина від 15 символів, окремий пароль для кожного сервісу і відмова від «хитрих» замін літер цифрами чи символами в словникових словах — такі модифікації NIST називає тривіальними й передбачуваними.
Як перевірити надійність пароля без ризику
Онлайн-калькулятори на кшталт How Secure Is My Password? від Security.org оцінюють лише час повного перебору. Вони не знають, чи фігурує пароль у витоках, і не враховують словникові атаки. Вводити туди справжні паролі від облікових записів не варто: для експерименту достатньо пароля тієї самої довжини та структури.
Надійніший спосіб — вбудовані перевірки, які аналізують уже збережені паролі й шукають одразу три проблеми: слабкі, повторювані та скомпрометовані.
Перевірка паролів Google (Chrome і Android)
Інструмент доступний на сторінці passwords.google.com: потрібно обрати перехід до перевірки паролів і запустити перевірку. У Chrome на компʼютері він відкривається через меню «Паролі та автозаповнення» → «Менеджер паролів Google» → «Перевірка». За даними Google, результат ділиться на три категорії: скомпрометовані паролі, які опубліковано в мережі, паролі, використані для кількох облікових записів, і слабкі паролі. У налаштуваннях Менеджера паролів можна також увімкнути сповіщення на випадок, якщо Google знайде збережені паролі в мережі.
Застосунок «Паролі» на iPhone
У застосунку «Паролі» потрібно відкрити розділ «Безпека». Як пояснює Apple, iPhone автоматично позначає паролі, які легко вгадати або які використовуються кілька разів, а також може відстежувати їх появу у відомих витоках. Моніторинг витоків вмикається в «Параметрах» → «Програми» → «Паролі» перемикачем «Виявляти скомпрометовані паролі». Покрокова інструкція — у матеріалі про вразливі паролі на iPhone.
Менеджери паролів
Подібні звіти про слабкі, повторювані й злиті паролі пропонують і окремі менеджери паролів. Порівняння перевірених варіантів — в огляді менеджерів паролів.
Як дізнатися, чи пароль потрапив у витік
Найвідоміший безкоштовний інструмент — сервіс Pwned Passwords від Have I Been Pwned, який обробляє понад 18 млрд запитів на місяць. Він дає змогу перевірити пароль, не передаючи його: пароль хешується алгоритмом SHA-1 локально, на сервер надходять лише перші пʼять символів хешу, а остаточне порівняння відбувається на пристрої користувача. Цей механізм називається k-анонімністю. Перевіряти паролі за базами витоків рекомендує і NIST, тому сервіс широко вбудовують у власні системи розробники.
На головній сторінці Have I Been Pwned можна також дізнатися, у яких відомих витоках фігурувала електронна адреса.
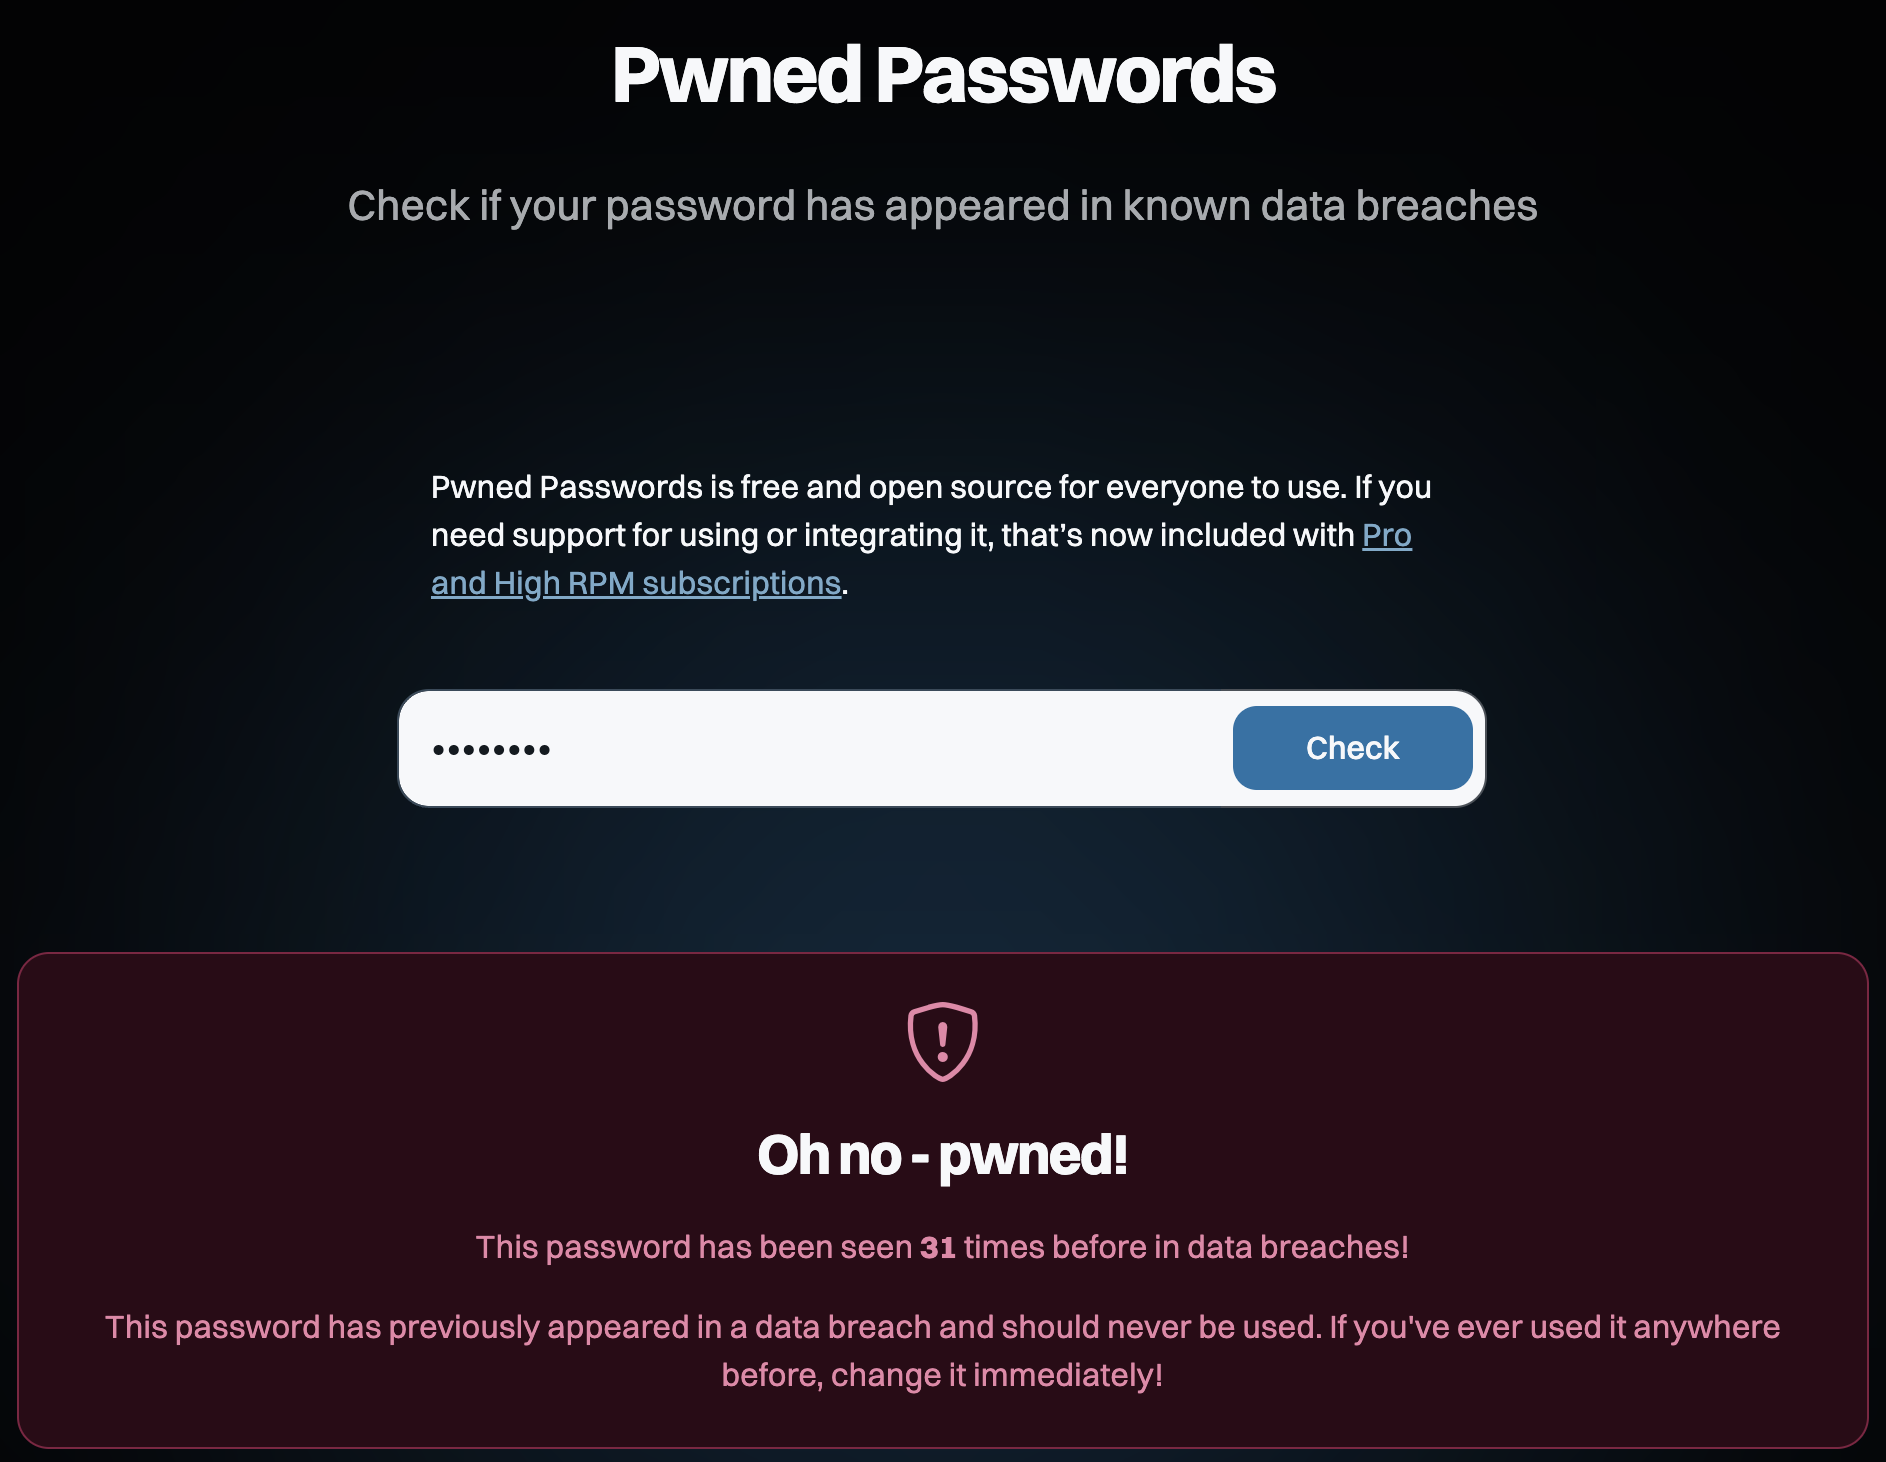
Якщо пароль знайдено, його більше не можна використовувати — і змінити потрібно всюди, де він стояв. Головна загроза тут — атаки з підстановкою облікових даних (credential stuffing): зловмисники автоматично пробують злиті пари «логін — пароль» на інших сайтах, розраховуючи на повторне використання паролів.
Надійний пароль — не остання лінія захисту
Навіть ідеальний пароль можна виманити на фішинговому сайті: стандарт NIST прямо зазначає, що паролі не захищені від фішингу. Стійкими до нього вважаються лише криптографічні методи автентифікації, зокрема ключі доступу (passkeys) на основі WebAuthn і FIDO2, які привʼязуються до домену справжнього сайту. Одноразові коди з SMS NIST відносить до «обмежених» методів через ризики, повʼязані з телефонною мережею.
Тож там, де сервіс підтримує ключі доступу, варто переходити на них, а для решти облікових записів — поєднувати довгий унікальний пароль із двофакторною автентифікацією через застосунок-автентифікатор.