Переглядаючи цей сайт, ви погоджуєтесь з нашою політикою конфіденційності
Прийняти
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Лист, який ніхто не відкривав, може перехопити керування ШІ-асистентом
    Лист, який ніхто не відкривав, може перехопити керування ШІ-асистентом
    18.09.2026
    Правила безпеки дітей в інтернеті: памʼятка для батьків і дітей
    Правила безпеки дітей в інтернеті: памʼятка для батьків і дітей
    17.09.2026
    Шахрайство з PayPal: найпоширеніші схеми 2026 року і як їх розпізнати
    Шахрайство з PayPal: найпоширеніші схеми 2026 року і як їх розпізнати
    17.09.2026
    Як розпізнати діпфейк під час дзвінка: 9 ознак підробленого голосу і як захиститися
    Як розпізнати діпфейк під час дзвінка: 9 ознак підробленого голосу і як захиститися
    17.09.2026
    Ботнет: що це таке, як працює і за якими ознаками зрозуміти, що компʼютер заражено
    Ботнет: що це таке, як працює і за якими ознаками зрозуміти, що компʼютер заражено
    12.09.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: DAEMON Tools підтвердили злам: інсталятори безкоштовної версії містили шкідливе ПЗ
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Новини / DAEMON Tools підтвердили злам: інсталятори безкоштовної версії містили шкідливе ПЗ

DAEMON Tools підтвердили злам: інсталятори безкоштовної версії містили шкідливе ПЗ

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
07.05.2026
Поширити
6 хв. читання
DAEMON Tools підтвердили злам: інсталятори безкоштовної версії містили шкідливе ПЗ

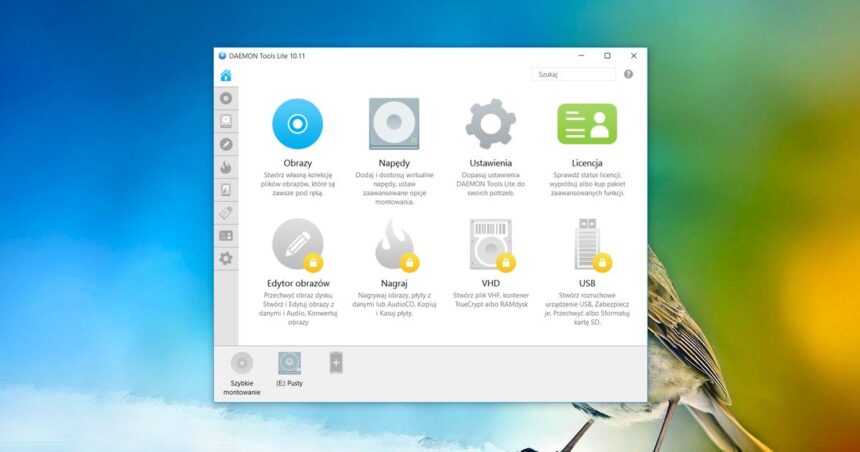
Компанія Disc Soft Limited — розробник популярного емулятора оптичних дисків DAEMON Tools — підтвердила, що її інфраструктуру було скомпрометовано в результаті атаки на ланцюг постачання. Зловмисники впродовж місяця поширювали з офіційного сайту троянізовані інсталятори безкоштовної версії DAEMON Tools Lite, які заражали системи користувачів бекдорами та інфостилерами. Розробники випустили оновлену версію 12.6, що не містить шкідливого коду.

Зміст
  • Що сталося: атака на ланцюг постачання
  • Хто в зоні ризику: користувачам безкоштовної Lite з 8 квітня
  • Як працював шкідливий код: дві стадії та RAT-вкладення
  • Масштаб: понад 100 країн та тисячі заражених пристроїв
  • Що це означає для користувачів в Україні
  • Як знизити ризик подібних атак

Що сталося: атака на ланцюг постачання

За даними Disc Soft, у білд-середовищі компанії було зафіксовано несанкціоноване втручання, через яке частина інсталяційних пакетів вийшла у скомпрометованому стані. 5 травня вийшла версія DAEMON Tools Lite 12.6, що не містить підозрілих файлів.

«Менш ніж за 12 годин після виявлення проблеми ми змогли впровадити рішення. За результатами поточного аналізу інцидент стосувався виключно безкоштовної версії DAEMON Tools Lite та не вплинув на жоден з інших наших продуктів», — повідомили в Disc Soft.

У компанії наголосили, що не мають підтверджень заяв про ураження всіх користувачів DAEMON Tools, а платні версії — DAEMON Tools Pro та DAEMON Tools Ultra — не постраждали. Disc Soft підтвердила, що інфраструктуру вдалося убезпечити, проте на цьому етапі компанія не атрибутує атаку конкретним ініціаторам загроз і не розкриває вектор первинного доступу — розслідування триває.

Хто в зоні ризику: користувачам безкоштовної Lite з 8 квітня

Інцидент стосується тих, хто завантажував або встановлював DAEMON Tools Lite версії 12.5.1 (free) починаючи з 8 квітня. Таким користувачам розробник радить:

  • видалити застосунок;
  • провести повне сканування системи актуальним антивірусним або захисним ПЗ;
  • завантажити та встановити нову версію DAEMON Tools Lite 12.6 виключно з офіційного сайту.

Disc Soft видалила троянізовану збірку, яка більше не підтримується: тепер під час її запуску відображається попередження з пропозицією оновитися до актуальної версії.

Як працював шкідливий код: дві стадії та RAT-вкладення

Атаку першими публічно описали аналітики Kaspersky. За їхніми даними, троянізовані інсталятори (версії від 12.5.0.2421 до 12.5.0.2434) мали дійсний цифровий підпис і поширювалися саме з офіційного сайту, що убезпечувало їх від базових перевірок репутації. Вкладений у бінарники шкідливий код розгортав корисне навантаження, яке закріплювалося в системі та активувало бекдор під час старту ОС.

На першій стадії в систему доставлявся простий інфостилер. Він збирав дані для профілювання жертви — ім’я хоста, MAC-адресу, перелік запущених процесів та встановленого ПЗ, мовну локаль системи — й передавав їх на сервери, підконтрольні зловмисникам. На основі результатів частина інфікованих пристроїв отримувала другу стадію: легкий бекдор, здатний виконувати команди, завантажувати файли та запускати код безпосередньо в пам’яті.

Щонайменше в одному випадку дослідники зафіксували розгортання QUIC RAT — шкідливого ПЗ для віддаленого доступу, яке вміє ін’єктувати код у легітимні процеси та підтримує кілька протоколів зв’язку.

Масштаб: понад 100 країн та тисячі заражених пристроїв

За оцінками дослідників, троянізовані інсталятори DAEMON Tools Lite з 8 квітня встановили на тисячах систем у понад 100 країнах. Серед уражених — організації роздрібної торгівлі, наукові, державні та промислові структури в Росії, Білорусі та Таїланді, а також домашні користувачі в Україні, Росії, Бразилії, Туреччині, Іспанії, Німеччині, Франції, Італії та Китаї.

В оновленні до початкового звіту дослідники підтвердили, що версія DAEMON Tools Lite 12.6.0.2445, випущена після їхнього розкриття, більше не демонструє шкідливої поведінки.

Що це означає для користувачів в Україні

Інцидент із DAEMON Tools — типова атака на ланцюг постачання: цифровий підпис розробника та офіційний сайт у цьому сценарії не є гарантією безпеки. Зокрема:

  • якщо ви встановлювали DAEMON Tools Lite 12.5.1 (free) з 8 квітня, варто негайно перевірити пристрій і оновити програму до 12.6;
  • рекомендуємо перевірити журнали мережевої активності на наявність підозрілих з’єднань з невідомими серверами;
  • фахівцям з кібербезпеки в організаціях варто врахувати індикатори компрометації, опубліковані дослідниками, у системах виявлення;
  • про підозру на компрометацію корпоративних систем слід повідомити CERT-UA (cert.gov.ua) та, у разі шкоди, Кіберполіцію.

Окрема ремарка: серед дослідників, які першими описали цю атаку, — компанія Kaspersky (Лабораторія Касперського), що має російське походження. Користувачам та організаціям в Україні нагадуємо, що використання захисного ПЗ російського або білоруського походження (зокрема Kaspersky та Dr.Web) є небезпечним з огляду на безпекові ризики та чинні рекомендації українських державних регуляторів. Інформацію про індикатори компрометації краще брати з первинних звітів та звіряти з даними інших дослідницьких команд.

Як знизити ризик подібних атак

  • Завантажуйте програмне забезпечення лише з офіційних джерел, але не покладайтеся виключно на цей критерій: атаки на ланцюг постачання спрямовані саме на легітимні канали дистрибуції.
  • Підтримуйте захисне ПЗ та операційну систему в актуальному стані; вмикайте захист на основі поведінкового аналізу.
  • Використовуйте принцип мінімальних привілеїв та окремий обліковий запис без прав адміністратора для повсякденної роботи.
  • Вмикайте багатофакторну автентифікацію для критичних сервісів, щоб ускладнити подальше використання викрадених даних.
  • Регулярно створюйте резервні копії важливих даних і зберігайте їх офлайн або в незалежному середовищі.
  • Для організацій — впроваджуйте моніторинг кінцевих точок (EDR) та контроль вихідного мережевого трафіку, щоб швидше виявляти зв’язок з керувальними серверами.
О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

ТЕМИ:атака на ланцюг постачаннязламшкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Вібрації від мотоцикла можуть зіпсувати камеру смартфона: як уникнути пошкоджень Вібрації від мотоцикла можуть зіпсувати камеру смартфона: як уникнути пошкоджень
Наступна стаття Атака на ланцюг постачання: як зловмисники проникають через довірених партнерів Атака на ланцюг постачання: як зловмисники проникають через довірених партнерів

В тренді

RatHat: шкідливе ПЗ зі штучним інтелектом захоплює контроль над Android-смартфонами
21.09.2026
Як позбутися ШІ-сміття в пошуку Google
Як позбутися ШІ-сміття в пошуку Google: власні ярлики для пошуку лише за перевіреними джерелами
15.09.2026
Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента
18.09.2026
Як перетворити смартфон на ключ безпеки? - ІНСТРУКЦІЯ
Як використовувати смартфон як ключ безпеки для Google-акаунта: passkey замість пароля
15.09.2026
Смартфон на Android у руках користувача під час перевірки встановлених застосунків
Як видалити вірус з телефону Android: покрокова інструкція
21.09.2026

Рекомендуємо

Ботнет: що це таке, як працює і за якими ознаками зрозуміти, що компʼютер заражено
Кібербезпека

Ботнет: що це таке, як працює і за якими ознаками зрозуміти, що компʼютер заражено

12.09.2026
Проросійське угруповання UAC-0099 вбудувало у шкідливий код запит про ядерну зброю, щоб зірвати ШІ-аналіз
Кібербезпека

Проросійське угруповання UAC-0099 вбудувало у шкідливий код запит про ядерну зброю, щоб зірвати ШІ-аналіз

02.09.2026
Anthropic попереджає користувачів Claude про зараження інфостілерами
Новини

Anthropic попереджає користувачів Claude про зараження інфостілерами

01.09.2026
Інцидент із некерованою ШІ-моделлю OpenAI виявився серйознішим, ніж вважалося
Кібербезпека

Інцидент із некерованою ШІ-моделлю OpenAI виявився серйознішим, ніж вважалося

27.08.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2025 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?