Переглядаючи цей сайт, ви погоджуєтесь з нашою політикою конфіденційності
Прийняти
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Як перевірити надійність пароля: скільки часу хакерам потрібно на злам у 2026 році
    Як перевірити надійність пароля: скільки часу хакерам потрібно на злам у 2026 році
    23.09.2026
    Лист, який ніхто не відкривав, може перехопити керування ШІ-асистентом
    Лист, який ніхто не відкривав, може перехопити керування ШІ-асистентом
    18.09.2026
    Правила безпеки дітей в інтернеті: памʼятка для батьків і дітей
    Правила безпеки дітей в інтернеті: памʼятка для батьків і дітей
    17.09.2026
    Шахрайство з PayPal: найпоширеніші схеми 2026 року і як їх розпізнати
    Шахрайство з PayPal: найпоширеніші схеми 2026 року і як їх розпізнати
    17.09.2026
    Як розпізнати діпфейк під час дзвінка: 9 ознак підробленого голосу і як захиститися
    Як розпізнати діпфейк під час дзвінка: 9 ознак підробленого голосу і як захиститися
    17.09.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Хакери стверджують, що зламали AstraZeneca та викрали 3 ГБ корпоративних даних
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Новини / Хакери стверджують, що зламали AstraZeneca та викрали 3 ГБ корпоративних даних

Хакери стверджують, що зламали AstraZeneca та викрали 3 ГБ корпоративних даних

Побокін Максим
22.03.2026
Поширити
4 хв. читання
Хакери стверджують, що зламали AstraZeneca та викрали 3 ГБ корпоративних даних

Хакерська група, що називає себе «LAPSUS$», заявила про злам однієї з найбільших фармацевтичних компаній світу — AstraZeneca. Зловмисники стверджують, що отримали доступ до приблизно 3 ГБ внутрішніх даних, включно з вихідним кодом, конфігураціями хмарної інфраструктури та інформацією про співробітників.

Зміст
  • Що стверджують хакери
  • Аналіз опублікованих зразків
  • Оцінка чутливості даних
  • Що відомо про групу

Що стверджують хакери

Згідно з публікацією на хакерському форумі та офіційному сайті групи, зловмисники нібито отримали доступ до:

  • Даних про співробітників
  • Повного вихідного коду (Java, Angular, Python)
  • Секретних даних та облікових записів (приватні ключі, дані сховищ)
  • Конфігурацій хмарної інфраструктури (AWS, Azure, Terraform)

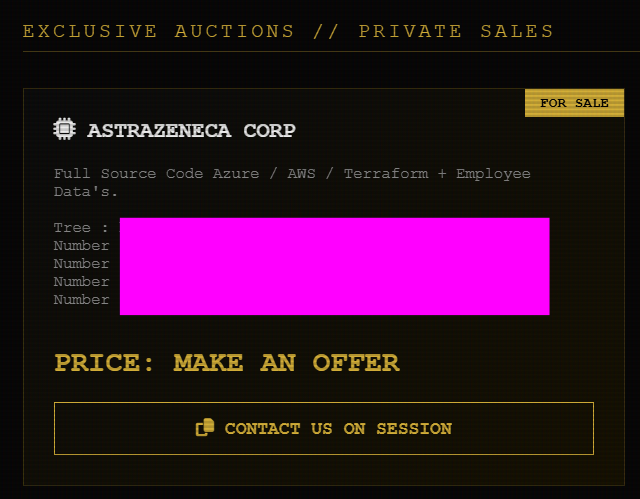
Публікація містить посилання на архіви у форматі .tar.gz загальним обсягом близько 3 ГБ. Хакери намагаються продати дані тому, хто запропонує найвищу ціну, і опублікували зразки файлів на підтвердження своїх заяв.

На скріншоті з публікацією відображається брендинг AstraZeneca, повідомлення про продаж даних, ідентифікатор сесії для переговорів та гасло, що посилається на попередню хакерську активність групи.

hacker group lapsus astrazeneca data breach 1

Аналіз опублікованих зразків

Видання Hackread проаналізувало зразки даних, які поділяються на три основні категорії: дані GitHub, дані третіх сторін та фінансова інформація.

1. Дані користувачів GitHub Enterprise

Один зі зразків містить структуровані записи, схожі на експорт з корпоративного середовища GitHub. Поля включають:

  • Імена співробітників
  • Посилання на центри витрат
  • Типи ліцензій (Enterprise)
  • Ролі та дозволи в корпоративному середовищі
  • Статус двофакторної автентифікації
  • Імена користувачів GitHub та посилання на профілі
  • Організаційні ролі (Owner, Member)

Оцінка: Структура даних відповідає реальним корпоративним експортам із GitHub або систем управління доступом. Детальне розподілення ролей у численних внутрішніх організаціях свідчить про доступ із середини корпоративного середовища, а не про інформацію, зібрану через публічні джерела.

Наявність численних облікових записів із правами «Owner» у кількох репозиторіях підвищує ризики — якщо дані справжні, така інформація про доступ є надзвичайно чутливою і може розкрити внутрішню ієрархію доступу та дозволити цілеспрямовані атаки.

2. Дані про доступ підрядників та третіх сторін

Інший набір даних, схоже, відстежує запити на доступ та реєстрацію зовнішніх співробітників, включаючи:

  • Внутрішні ідентифікатори користувачів
  • Повні імена та електронні адреси
  • Коментарі від внутрішніх команд
  • Назви компаній (IQVIA, Parexel, Labcorp тощо)
  • Статус доступу до внутрішніх систем (наприклад, Confluence)

Оцінка: Ці дані виглядають як внутрішній журнал управління доступом або реєстрації, що містить персональну інформацію разом із деталями організаційних зв’язків. Наявність операційних коментарів вказує на справжні дані внутрішніх робочих процесів, а не на сфабриковану інформацію.

З огляду на характер інформації, рівень ризику можна вважати від помірного до високого, оскільки розкриття інформації про підрядників та системи доступу може використовуватися для цілеспрямованих атак соціальної інженерії.

3. Загальні фінансові дані

Третій набір даних містить загальну фінансову статистику з позначкою «Усі галузі» з такими полями:

  • Активи
  • Заробітні плати
  • Загальний дохід
  • Витрати

Оцінка: Ці дані, схоже, складаються з публічної або загальної статистичної інформації, а не чогось специфічного для AstraZeneca. Ймовірно, їх додали для збільшення обсягу зразків або відволікання уваги від важливіших даних. Рівень ризику — низький, без явної чутливості чи прямого зв’язку з операціями AstraZeneca.

Оцінка чутливості даних

Тип даних Чутливість Можливий вплив
Ролі GitHub Enterprise Висока Підвищення привілеїв, картування внутрішньої структури
Дані співробітників/підрядників Помірна-висока Фішинг, соціальна інженерія
Конфігурації хмарної інфраструктури (заявлені) Критична Повна компрометація середовища
Загальні фінансові дані Низька Відсутність прямого ризику

Якщо заявлені «секретні дані та доступи» справжні, це становитиме найсерйозніший ризик, хоча прямих доказів наявності такої інформації у переглянутих зразках немає.

Що відомо про групу

Варто зазначити, що атрибуція на хакерських форумах ненадійна, і використання назви «LAPSUS$» не підтверджує причетність саме цієї групи до інциденту.

На момент публікації ці твердження залишаються неперевіреними. AstraZeneca поки не прокоментувала ситуацію.
О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

ТЕМИ:витік данихкорпоративна безпекахакерські атаки
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Шахраї використовують Azure Monitor для розсилки фішингових email від Microsoft Шахраї використовують Azure Monitor для розсилки фішингових email від Microsoft
Наступна стаття Застосунки «ШІ-подруг» зливають інтимні переписки у даркнет Застосунки «ШІ-подруг» зливають інтимні переписки у даркнет

В тренді

Що таке APK і чи безпечно їх завантажувати
Що таке APK-файл і чи безпечно його встановлювати у 2026 році
22.09.2026
screenshot 2026 09 20 at 5.00.35 pm
Рекламний файл cookie ChatGPT передає OpenAI дані про відвідані сайти
22.09.2026
Правила безпеки дітей в інтернеті: памʼятка для батьків і дітей
17.09.2026
Ctrl+Shift+T: Дозвольте познайомити вас із моєю улюбленою комбінацією клавіш
Ctrl+Shift+T: як відновити випадково закриту вкладку
21.09.2026
RatHat: шкідливе ПЗ зі штучним інтелектом захоплює контроль над Android-смартфонами
21.09.2026

Рекомендуємо

Як перевірити надійність пароля: скільки часу хакерам потрібно на злам у 2026 році
Кібербезпека

Як перевірити надійність пароля: скільки часу хакерам потрібно на злам у 2026 році

23.09.2026
Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента
Новини

Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента

18.09.2026
Kill Switch у VPN: що це таке, як працює і як перевірити
Приватність

Kill Switch у VPN: що це таке, як працює і як перевірити

16.09.2026
Revolut передав шахраям паспорти й фінансові дані клієнтів: фальшиві запити надійшли зі справжньої урядової пошти
Новини

Revolut передав шахраям паспорти й фінансові дані клієнтів: фальшиві запити надійшли зі справжньої урядової пошти

15.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2025 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?