• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російська група кібершпигунів використовує USB-хробака для атак на українські організації
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російська група кібершпигунів використовує USB-хробака для атак на українські організації

Російська група кібершпигунів використовує USB-хробака для атак на українські організації

Російські кібершпигуни, пов'язані з фсб, були помічені у використанні USB-хробака під назвою LitterDrifter для атак на українські організації.

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
24.11.2023
Поширити
4 хв. читання
usb

Російські кібершпигуни, пов’язані з фсб, були помічені у використанні USB-хробака під назвою LitterDrifter для атак на українські організації.

Зміст
  • Як діє LitterDrifter?
  • Передумови атаки

Check Point, який детально описав останні тактики Gamaredon (також відомого як Aqua Blizzard, Iron Tilden, Primitive Bear, Shuckworm і Winterflounder), назвав цю групу такою, що бере участь у широкомасштабних кампаніях, які супроводжуються “зусиллями зі збору даних, спрямованими на конкретні об’єкти, вибір яких, ймовірно, мотивований шпигунськими цілями”.

Як діє LitterDrifter?

Хробак LitterDrifter має дві основні функції: автоматичне поширення шкідливого програмного забезпечення через підключені USB-накопичувачі, а також зв’язок з командно-контрольними (C&C) серверами зловмисників. Підозрюється, що він є еволюцією USB-черв’яка на основі PowerShell, який раніше був виявлений компанією Symantec у червні 2023 року.

Читайте такожЧим Вам загрожує підключення невідомих USB? Поради із захисту

Написаний на VBS, модуль-розповсюджувач відповідає за розповсюдження хробака у вигляді прихованого файлу на USB-накопичувачі разом з приманкою LNK, якій присвоюються випадкові імена. Свою назву LitterDrifter шкідливе програмне забезпечення отримало через те, що початковий компонент оркестровки має ім’я “trash.dll”.

“Підхід Gamaredon до C&C є досить унікальним, оскільки він використовує домени як заповнювач для циркулюючих IP-адрес, які фактично використовуються в якості серверів C2”.

пояснили в Check Point

LitterDrifter також здатний підключатися до C&C-сервера, витягнутого з Telegram-каналу – тактика, яку зловмисники неодноразово використовували принаймні з початку року. Фірма з кібербезпеки заявила, що також виявила ознаки можливого зараження за межами України на основі даних VirusTotal з США, В’єтнаму, Чилі, Польщі, Німеччини та Гонконгу.
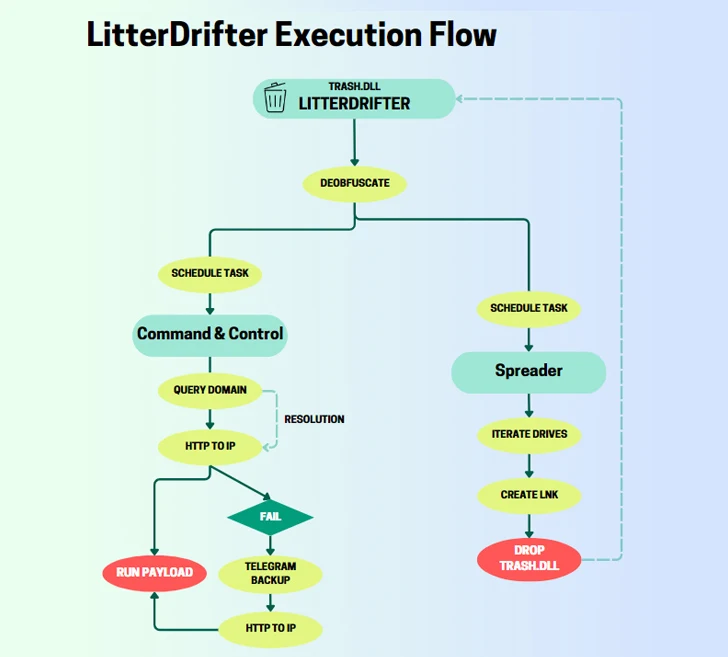
USB-хробак LitterDrifter

Передумови атаки

Gamaredon активно діяв цього року, постійно вдосконалюючи свої методи атаки. У липні 2023 року з’ясувалося, що зловмисник здатен швидко викрадати дані, передаючи конфіденційну інформацію протягом години після початкової компрометації.

“Очевидно, що LitterDrifter був розроблений для підтримки широкомасштабної операції зі збору даних. Він використовує прості, але ефективні методи, щоб забезпечити охоплення якомога більшої кількості об’єктів у регіоні”.

підсумували в компанії.

Читайте також
Що таке експлойт, як він працює і як захиститися від атак через вразливості
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери
Ботнет: що це таке, як працює і за якими ознаками зрозуміти, що компʼютер заражено
Ця подія сталася після того, як Національний координаційний центр кібербезпеки України (НКЦК) виявив атаки, організовані російськими державними хакерами, спрямовані на посольства по всій Європі, в тому числі в Італії, Греції, Румунії та Азербайджані. Вторгнення, які приписують APT29 (також відомі як BlueBravo, Cloaked Ursa, Cozy Bear, Iron Hemlock, Midnight Blizzard і The Dukes), пов’язані з використанням нещодавно виявленої вразливості WinRAR (CVE-2023-38831) за допомогою нешкідливих на вигляд приманок, які нібито пропонують автомобілі BMW на продаж – тема, яку зловмисники використовували в минулому. Ланцюжок атак починається з надсилання жертвам фішингових електронних листів, що містять посилання на спеціально створений ZIP-файл, який після запуску використовує вразливість для отримання сценарію PowerShell з віддаленого сервера, розміщеного на Ngrok.

“Тривожна тенденція використання вразливості CVE-2023-38831 хакерськими групами російських спецслужб свідчить про її зростаючу популярність та витонченість”.

зазначили в NCSCC

Раніше цього тижня Команда реагування на комп’ютерні надзвичайні ситуації в Україні (CERT-UA) виявила фішингову кампанію, яка поширює шкідливі RAR-архіви, що містять PDF-документ нібито від Служби безпеки України (СБУ), але насправді є виконуваним файлом, який призводить до розгортання вірусу-шкідника Remcos RAT. CERT-UA відстежує активність під псевдонімом UAC-0050, яка також була пов’язана з іншою серією кібератак, спрямованих на державні органи країни з метою доставки Remcos RAT у лютому 2023 року.
ТЕМИ:GamaredonPowerShellUSBКібервійна
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Як приховати рекламу алкоголю та азартних ігор на YouTube Як приховати рекламу алкоголю та азартних ігор на YouTube
Наступна стаття Samsung Galaxy F41 Samsung опублікувала нову хронологію випуску Android 14

В тренді

Критична вразливість у Signal могла залишати мікрофон увімкненим після завершення дзвінка
23.10.2026
Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
21.10.2026
Комп’ютерний екран із нав’язливою спливаючою рекламою
Спливаючі вікна з рекламою на Android: звідки беруться і як їх прибрати
27.10.2026
Дані про дві критичні вразливості PHP витекли до виходу виправлень: оновлення — 21 жовтня
PHP випустила екстрені виправлення вразливостей php2shell, дані про які витекли заздалегідь
21.10.2026
Що таке глибоке навчання (deep learning): як працюють нейронні мережі і де їх застосовують
27.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Смартфон на столі з підключеною через OTG-перехідник USB-флешкою
Смартфон

Як підключити флешку до телефона на Android і що робити, якщо вона не працює

07.09.2026
QR-код для прив'язки пристрою на екрані смартфона — фішингова схема з підробкою WhatsApp
Новини

Російські хакери зламують акаунти через OAuth і привʼязку пристроїв у WhatsApp

21.08.2026
Криза, контроль, хрестовий похід: NATO розібрало російську пропаганду на механізми
Огляди

Криза, контроль, хрестовий похід: NATO розібрало російську пропаганду на механізми

11.08.2026
Як знайти й відкрити будь-який файл через командний рядок: cmd, PowerShell і Термінал Windows
Комп'ютер

Як знайти й відкрити будь-який файл через командний рядок: cmd, PowerShell і Термінал Windows

03.08.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?